LNBits - Open Source - gehackt

Verdankenswerterweise hat Cercatrova den Hack und die Leerung der LNBits Wallets dokumentiert.

Vor allem der erste von ihm zitierte Fehler ist einfach krass: Sowas von ungenügender Prüfung lässt einem die Haare zu Berge stehen. Das ist ja grad so schlimm wie der ehedem langjährige Evergreen der SQL-Injection.

Open Source - von vielen geführt als "sicher" ... Quatsch. Es heisst nur, dass der Source eben öffentlich ist. Cerca zitiert einen Code-Ausschnitt ... so wie er das nun tut, kann es jeder - eben Open-Source. Aber es tun nur wenige, bzw. heute tun es die KIs.

Ich selbst hatte auch ein paar Sats bei ihm und dachte damals schon beim Studium des APIs, dass ich das nie so machen würde. Eine Hash als einzige ID. Aber eben, auch ich habe meine Beobachtung nicht weiterverfolgt. Es geht ja nur um einige wenige Sats, mit denen ich mal spielte.

Aber eben, so passiert's. Ein Gedanke, ein Input, nicht weitergeleitet - hätte ich, wär's vielleicht verbessert worden. Aber wer bin ich schon.

So ist es mit der Open Source. Unterlassungssünden schlechter Programmierer werden von der KI gefunden. Daher die Wellen von Hacks letztens.

Denn noch schlimmer wird's, wenn die Programmierer noch Frameworks benutzen, die sie nicht untersuchen, geschweige den verstehen.

Jahrzehnte lange Schludrigkeit ruft ihren Preis nun auf. Klar, klingt krass. Aber ich kenne dieses Metier von Pique auf. Und habe natürlich auch Fehler gemacht. Doch lernen ist nicht verboten, nie und für niemanden.

Wenn wir nun mit all den Kryptogeldern hantieren, gibt es keine Bank mehr, auf der man Risiken abladen kann. Die ev. aus Kulanz was machen oder zurückholen können.

Und bei Geld hört halt alles auf ... :-)

Also, an alle Programmierer und Entwickler, egal ob Legacy oder Vibe: untersucht das Security-Framework eurer Lösungen. Das Haifischbecken ist grad jenseits des Servers. Wer da nicht grandios alle Varianten von Angriffen überdenkt, handelt fahrlässig.

Cerca dokumentiert, was ihm passiert ist. Obwohl ich ihn kenne, weiss ich grad nicht, ob er mittlerweile Entwickler geworden ist. Er ist also eventuell auch Opfer. Und dokumentiert seine Befunde.

Wie eingangs erwähnt, verdankenswert. Auf dass Leute ihre eingesetzten Produkte, aka Supply-Chain, auch wenn sie nichts davon verstehen, vertrauenswerten Leuten zur Review geben. Wenn die dann abraten, sollte man das Produkt entsorgen. Oder besser noch - weil ja Open Source - verbessern und die Entwickler zumindest benachrichtigen.

Rechtzeitig zu Allerheiligen / Halloween: Der Binance Hack

Und schon schlägt die digitale Axt wieder nieder: USD 6.3 Milliarden seien an Cryptos gestohlen worden - bei Binance, der grössten Digitalbörse. Nur genau drei Monate nach dem ColdCard Desaster.

Schon krass, aber für mich nicht überraschend. Wer so lange mit Hardware und Software zu tun hat, weiss, dass es halt nichts digital Sicheres gibt.

Selbst die beste Software ist nur so gut, wie ein Chip, der sie ausführt. Wenn - wie gemutmasst wird - Nordkorea dahintersteckt, dann ist auch genug an Ressourcen da, um einen Chip zu bauen, der eine "sichere" Software ausführt. Der Chip könnte dann jede beliebige Diagnostik laufen lassen, also ausplaudern, was die Software wie auch immer zu verstecken versucht. Sicherungen funktionieren hier nur über die einzige unkorrumpierbare, physikalische Grösse: die Zeit.

Der Chip muss ja auch nicht schnell sein, er muss nur alles dokumentieren auf einem Diagnose-Port, was geschieht. Wenn man dann noch in etwa weiss, was die Software macht, kann man im Zeitalter der KI den Diagnose-Output nutzen, um alle Daten zu rekonstruieren.

Es geht einfach nicht anders. Jede Software läuft auf einem Chip. Bau den nach, und du weisst alles, was diese Software macht. Besser noch, dreh solche Chips deinen Opfern an.

Alles schon vorgekommen. Das ist die Computer-Welt.

Deshalb sagen wir auch immer, alles Digitale, was Top-Secret sein muss, muss man auf einem Computer ausführen, der weder WLAN, Bluetooth, NFC oder was auch immer hat, was funken oder tönen kann. Eigentlich darf er keinerlei physikalisch erzeugbare Effekte erzeugen.

Früher konnte man die Ablenkfrequenzen der TV-Röhren messen, um herauszufinden, was auf dem Bildschirm steht. Mit den heutigen Flatscreens ist das wohl nur noch sehr schwer möglich, aber eben, ein schlechtes Kabel, das abstrahlt ... und schon kann im Nebenzimmer der Hacker das Bild reproduzieren ...

Es lohnt sich, ab und an nachzulesen, was in Laboren schon alles an Abhörmethoden für allerlei Geräte vorhanden ist.

Deshalb muss ein digitaler Safe wie die Bitbox so gebaut sein, dass sie minimale elektromagnetische Abstrahlungen hat, dass das Display so minimal wie möglich ist, um eben nicht auch noch abgehört zu werden.

So, wo nun alle Karten auf dem Tisch sind - man muss ja gar nicht immer einen digitalen Safe knacken können, wenn man die Computer knackt, mit denen legitimierte Leute den Safe öffnen können.

Wieso sollte man also die physische Bitbox knacken, wenn es leichter ist, die Software, mit der sie interagiert, zu knacken. Und wenn das auch nichts bringt ... wartet man halt, bis der legitime Benutzer auf legitime Weise den Safe öffnet.

Denn die Safe-Bediensoftware muss ja irgendwie den Safe öffnen.

Gut an Hardware-Wallets ist, dass sie eigentlich nur den Befehl bekommen, etwas zu signieren mit dem in ihnen gespeicherten Schlüssel. Es gibt bei Hardware-Wallets nie einen Grund, wieso die Box den Schlüssel zum Safe rausrückt. Weil das so ist, sind die Hardware-Wallets ja an sich sicher. Doch eben, sie brauchen Bedien-Software.

Und die läuft auf einem Computer - gleichzeitig neben vielerlei anderer Software, die - selbst wenn sicher - auf einem Chip läuft unter der Kontrolle eines Betriebssystems. Und jeder von uns weiss, dass derzeit wöchentliche Updates Betriebssystemen erscheinen, weil die KI immer neue Angriffsszenarien findet, die zum Erfolg führen können.

Der Erfolg ist: Man bekommt existentielle Basis-Funktionen eines Betriebssystems unter die eigene Kontrolle, ohne dass dies bemerkt wird. Denn ab nun kann man schalten und walten, wie man will.

Also, egal wie gross der Name Binance ist, am Schluss muss ihre Software irgendwann das tun, wofür sie geschaffen wurde. Und Binance weiss das, ihre Sicherheitsmassnahmen waren und sind sicher so, dass mit auch grossem Aufwand niemand illegitim etwas Unerlaubtes auslösen kann.

Obwohl: Wir von aussen können die Sicherheitsmassnahmen nie beurteilen. Nur hoffen.

Aber eben, die Mitarbeiter der Firma sind nicht gleich ausgestattet.

So sagen die News, der Computer eines Mitarbeiter sei kompromittiert worden.

Et voilà. Es ist angerichtet.

Es gibt ja das Bonmot: Wenn zwei Leute sich als Antilopen auf der Flucht für einem Raubtier finden, wie schnell muss eine rennen, um den Raubtier zu entkommen? Dem Gepard entkommt kein Tier durch Geschwindigkeit. Muss es aber auch nicht, es muss nur schneller als die andere Antilope sein.

Dieses Rennen machen Hacker und Security Leute andauernd. Wenn die Festung uneinnehmbar ist, lohnt sich dies nicht. Siehe Troja. Aber eben, es gibt ja auch Leute, die in eine Festung ein und aus gehen.

Dann krallt man sich diese.

Der langen Rede kurzer Sinn:

Wer Software erfordernde, digitale Schlüssel auf einer Börse wie Binance hält, muss halt mit dem Risiko leben, dass ohne sein eigenes Zutun das digitale Geld weg ist.

Und wenn es nicht die Börse ist - war ja beileibe nicht die erste -, dann kann es auch perfider noch Angriffe auf Geräte wie die ColdCard oder den Ledger geben. Diese sind teilweise läppisch einfach wie bei der ColdCard, oder brauchen Eingriffe auf der Supply-Chain wie beim Ledger.

Beim Ledger hätte man es vielleicht noch erkennen können, weil das Gehäuse nicht mehr integer ist, so war es bei ColdCard unmöglich. Denn die wurde nicht verändert, gehackt - sie kam schon direkt vom Hersteller mit miserabler Software.

Das Irre daran ist, dass die Hardware, also der zuvor erwähnte Chip, ja in Ordnung war. Es war bei ColdCard die Bedien-Software, bei Ledger waren es die Zwischenhändler.

Zurück zu Binance: Mein Freund sagt schon seit 10 Jahren:

"Es gibt keine sicheren Börsen. Es gibt nur solche, die noch nicht gehackt sind."

Q.E.D.

Angesichts all dieser Stories über fremde Risiken: ist da die richtige Selbstverwahrung der Schlüssel von Bitcoin nicht viel leichter zu machen, als der Sicherheit eines Gegenparts, der Börse, vertrauen zu müssen?

Denn die Grossen sind Ziel aller Hacker. Die grössten Trophäen, die grössten Jackpots. Es wird irgendwann irgendwie klappen.

Bei einem kleinen Player, wo's nichts Vergleichbares zu holen gibt für Hacker, ist das Risiko, dass jemand den Aufwand macht, genau mich zu hacken, wohl recht klein. Denn eben - Aufwand versus Ertrag.

Ich persönlich denke, die persönliche Verwahrung der Keys ist leichter zu machen für einen Kleinen als es ist für die Grossen - denn deren Biotop ist einfach um ein Vielfaches grösser als unseres und viel belebter mit allerlei Kreaturen, die man nicht unter Kontrolle halten kann.

Binance hat sicher alles gemacht, um diesen Fall zu verhindern - und sie konnte es nicht.

Ich finde, das ist wiedermal ein Argument für die sichere Selbstverwahrung. Dazu gehört noch mehr als nur Technik, es sind vor allem Regeln fürs eigene Verhalten. Das kann man ja auch jederzeit kontrollieren. Aber was Binance Mitarbeiter tun oder nicht - ich bin mir nicht sicher, dass Grössen wie Binance das können.

Denn superschlaue Computer-Nerds bzw. -Teams gibt's im weissen wie auch tiefschwarzen IT-Umfeld. Kommt noch viel Geld hinzu, können die zusammen mit der heutigen KI die Suche nach dem Zugang in der Festung massiv verschnellern.

Denn das Dumme ist halt: Der Verteidiger muss alle Zugänge finden und sichern - der Angreifer braucht nur einen einzigen, zweckdienlichen Zugang zu finden.

Ich bin nicht schadensfreudig, höchstens in kleinen Fällen. Aber nicht in solchen Fällen. Ich stelle nur fest, mein Freund hatte halt wieder mal recht.

Also: Ich stimme für Selbstverwahrung.

Ich unterrichte das ja auch. Es ist anspruchsvoll, aber sicher leichter zu managen als es für Binance war.

PS: Was ich noch krass finde: Wenn Börden oder Stable Coins wie Tether den Handel einstellen, sind Gewerbetreibende die Beeinträchtigten.

Bei Bitcoin in Selbstverwahrung kann das nicht passieren. Man ist immer geschäftsfähig. Jederzeit, von überall auf der Welt. Niemand kann es verbieten noch verhindern.

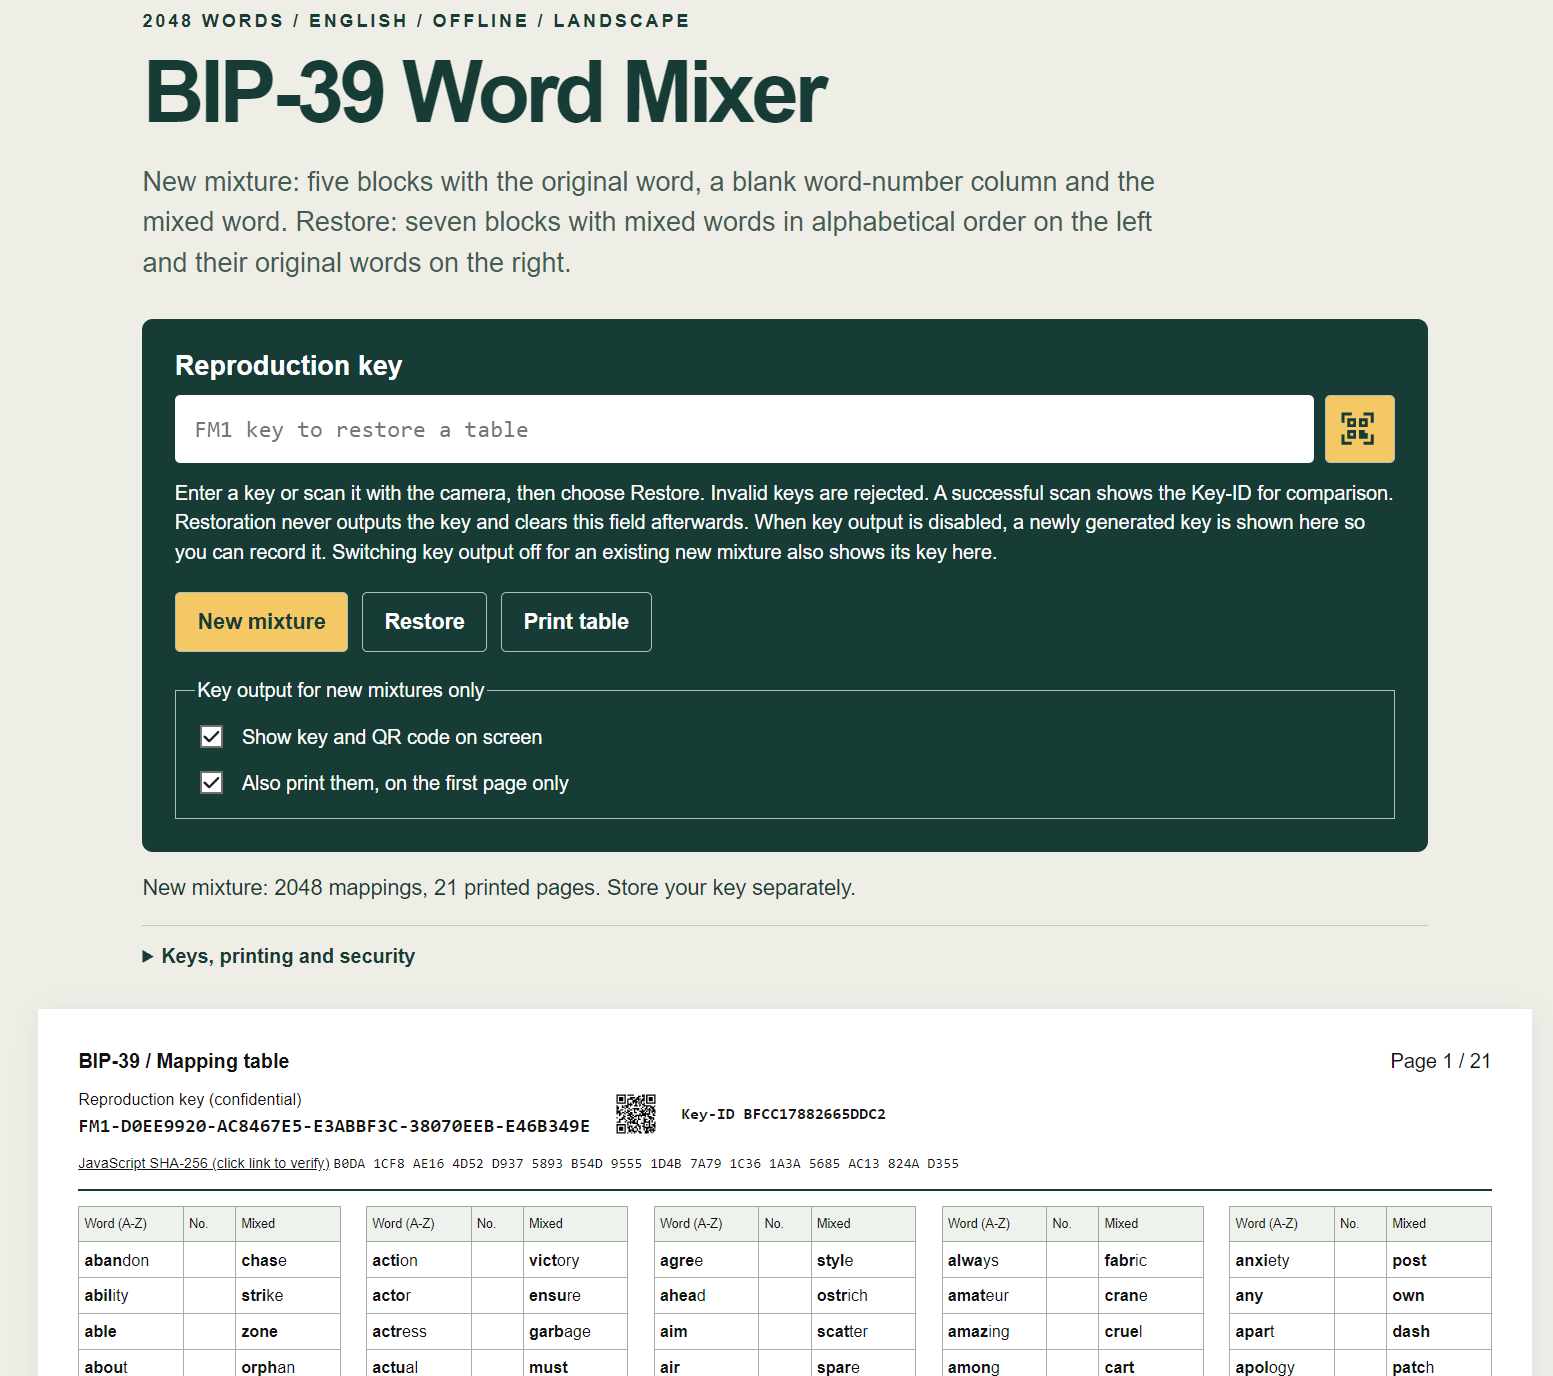
BIP-39 Wortmixer & Restorer

Als ich den Artikel über Fortego geschrieben habe, hatte ich schon die Idee, dass ich einen eigenen BIP-39 Wortlisten Mixer mache. Den Schlüssel habe ich natürlich auch wie bei Fortego, den ich halt selbst schützen muss.

Der BIP-39 Word Mixer ist eine One-Page JavaScript Applikation ohne Internet-Bedarf. Sie erzeugt offline aus der offiziellen englischen BIP-39 eine permutierte Liste derselben 2048 Wörter, die man einfach ausdruckt. Es sind 21 Seiten im A4 Quer Format zu 100 Wortpaaren.

Das Programm erzeugt darüberhinaus einen Schlüssel, mit dem man genau die gleiche Permutation wieder erzeugen kann, wenn man den Schlüssel eben hat.

Dann nimmt man seinen Original-Seed und geht vom 1. bis zum x. Wort durch und sucht das Wort in der linken Spalte der Tabelle, dann trägt man die Nummer in der Nr. Spalte ein und notiert sich die Nummer und das Wort rechts.

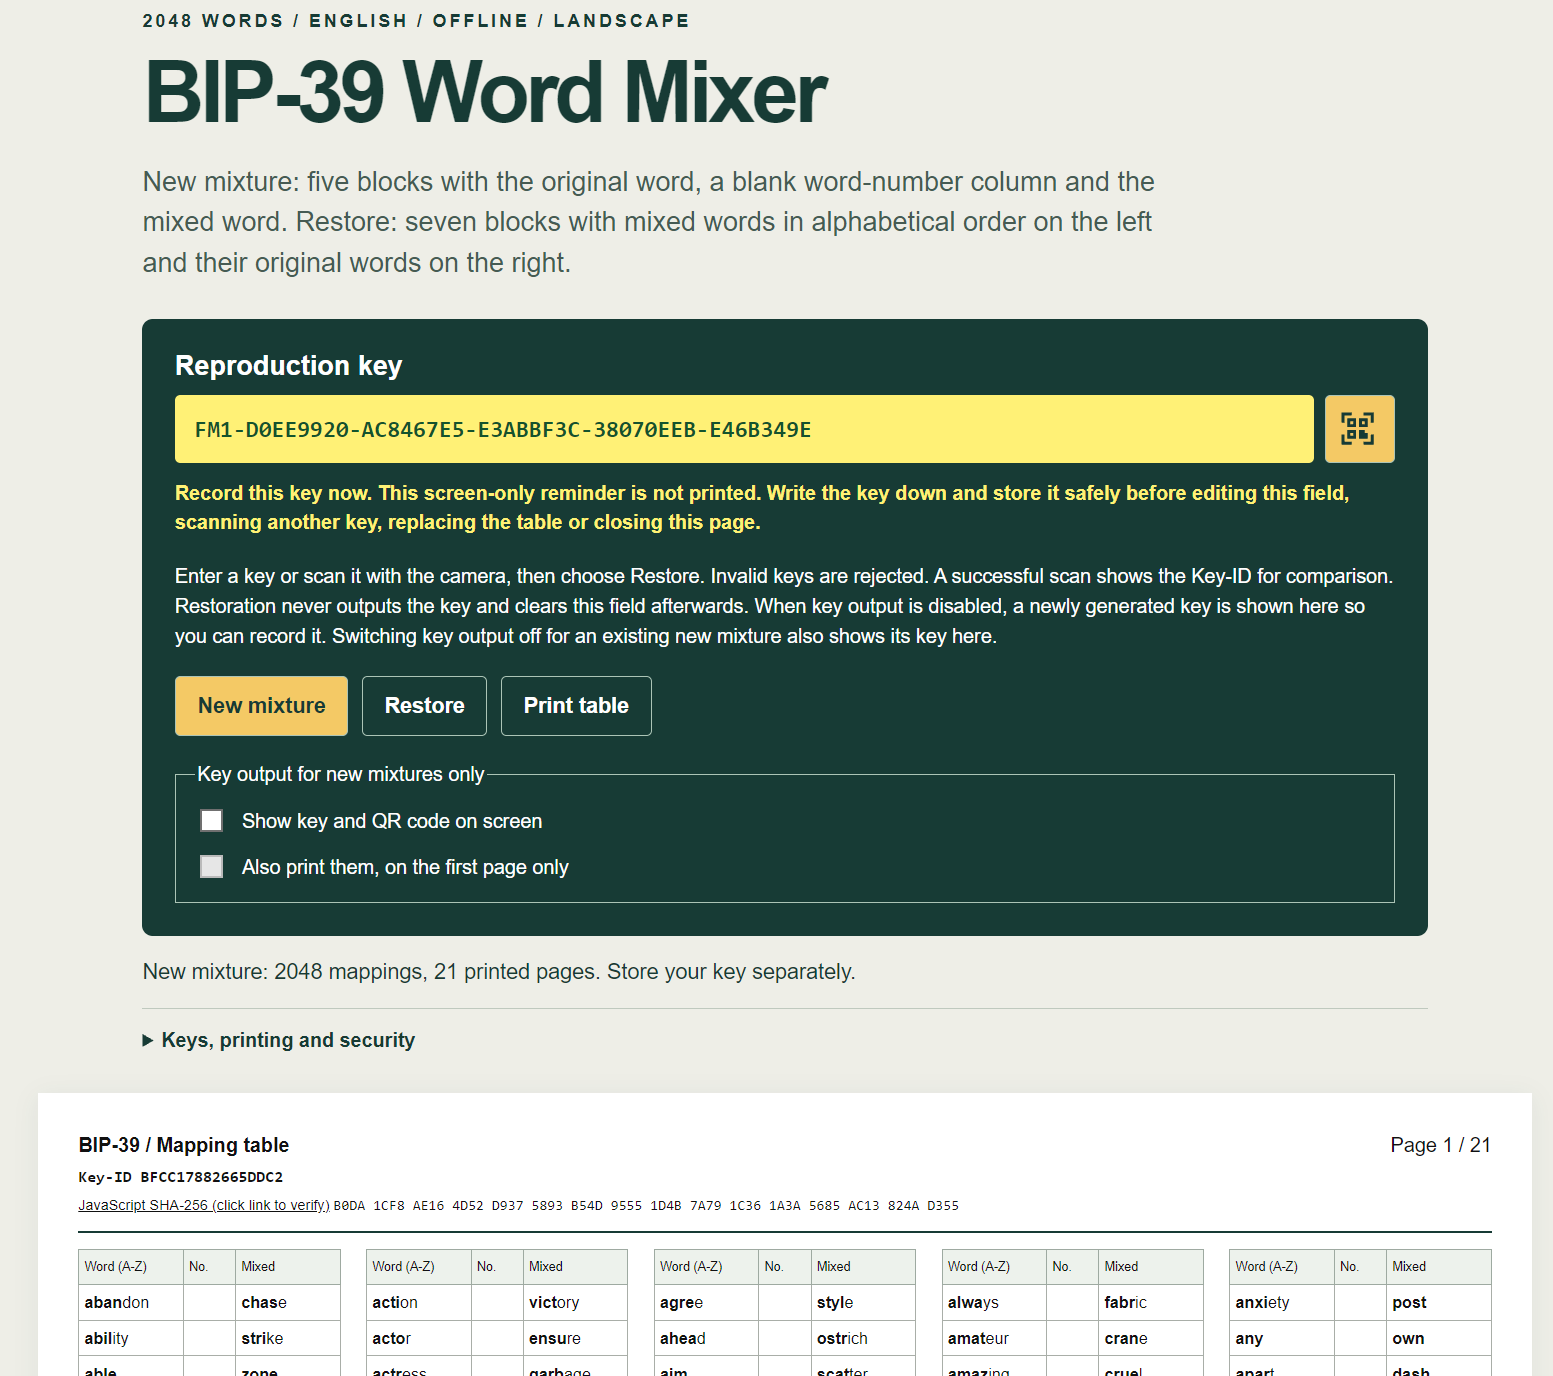
Beim Ausdrucken wird der Schlüssel auf der ersten Seite gedruckt. Wenn man das nicht will, nimmt man das Häkchen raus. Dann wechselt die Anzeige, um den Schlüssel zu notieren. Denn das Programm zeigt ihn kein zweites mal irgendwo an.

Wenn man später einmal das Programm erneut startet, kann man den Schlüssel entweder eintippen oder via QR-Leser einfügen lassen.

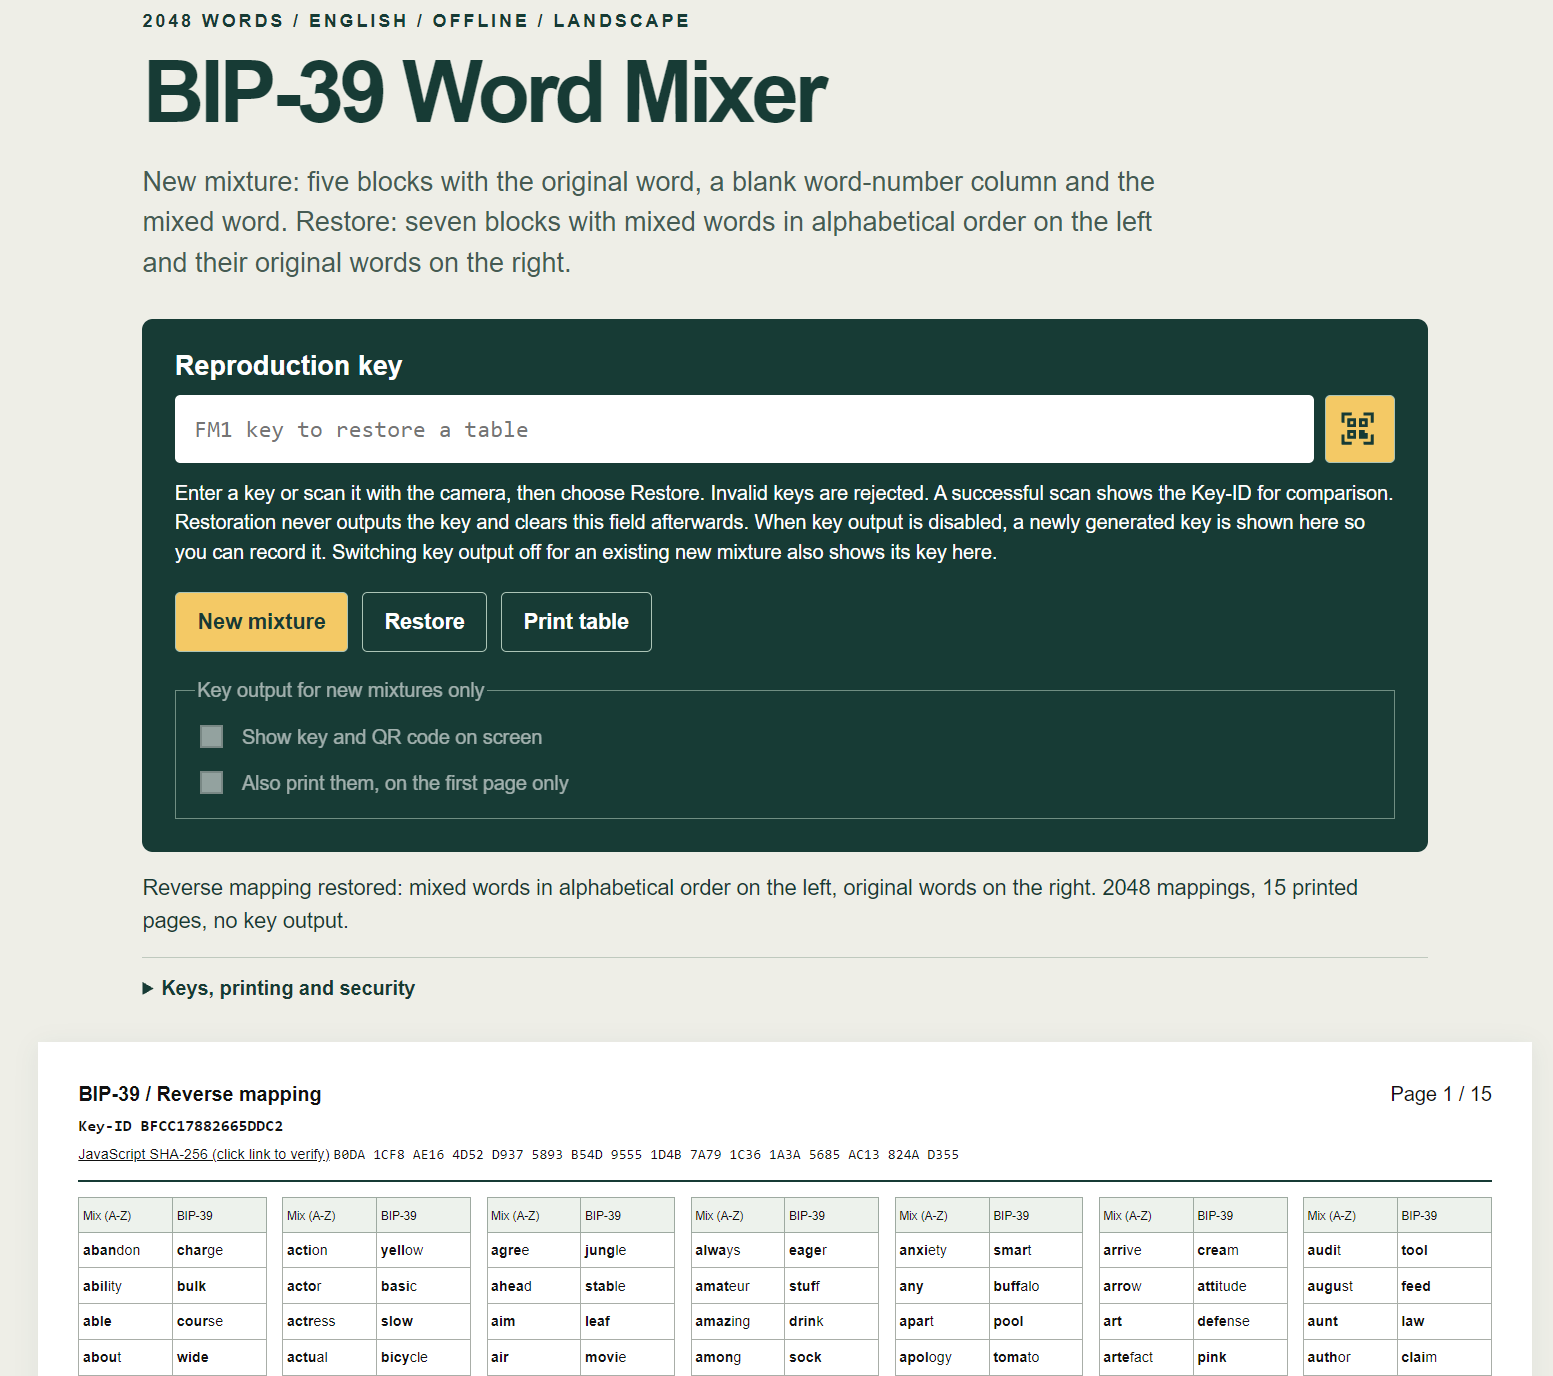
Danach zeigt das Programm die alphabetische Liste der gemixten Wörter an, rechts daneben direkt das Original-Wort. Diesmal sind es 15 Seiten A4 Quer.

In beiden Modi ist der SHA-256 des Skript-Teils verlinkt mit dem Hash meiner Implementation. Ist Eurer nicht derselbe wie meiner, ist am Script was anders. Das ist deshalb wichtig zu erfahren, weil im Script der Mechanismus zur Berechnung des Schlüssels drin ist. Der Schlüssel allein hilft dann nicht weiter. Der Hash stellt also sicher, dass am Berechnungsmodus nichts geändert wurde - weder unbeabsichtigt noch willkürlich.

Das Programm ist eine einzige Webseite, es braucht keinerlei Internet, alles ist darin enthalten. Man kann es also auf einem Gerät laufenlassen, das keine Internet-Verbindung hat.

Der eingangs erwähnte Link funktioniert. Dennoch kann man die verlinkte Seite auch einfach herunterladen und dann irgendwo in einem geschützten Umfeld in einem Browser laufen lassen.

Man sollte damit mal zuerst etwas spielen, um sich des korrekten Funktionierens des Programms zu versichern. Sollte was nicht stimmen, freue ich mich natürlich auf Feedback.

Wie bei Fortego muss ich natürlich nun die gemixte Wortliste aufbewahren, denn sie ist ja nicht mehr kritisch. Den Schlüssel dazu und das Programm braucht es natürlich. Der Schlüssel ist also zu schützen. Das Progamm solltet ihr runterladen, damit ihr es habt.

Nun könnt ihr wie bei Fortego den Original-Seed an sich in die Tonne treten.

Wenn ihr ein Signier-Gerät benutzt, das den Original-Seed speichert, nützt es natürlich nicht so viel. Denn bei der 5$ Wrench Attack darf das Signier-Gerät nicht nutzbar sein. Dagegen hilft nach wie vor nur die Zeitsperre in Services wie Bitvault.sv.

Für den SeedSigner, der ja nach jedem Neustart zuerst mit einem Seed geladen werden muss, wäre mein Mixer gut, wenn auch nicht so bequem. Denn der SeedSigner speichert seinen Seed in einem einzigen QR-Code.

Es wäre natürlich ein leichtes, dies nachzubauen. Aber dann müsste das Programm ja mal wissen, aus welchen 12 oder 24 Worten euer Seed besteht. Eine solche Funktion wollte ich natürlich nicht im Programm drin haben, denn dann müsstet ihr mir vertrauen.

Wäre es möglich gewesen, dass der Seed-Signer die Worte einzeln einlesen könnte, hätte ich in der Reproduktionsliste kleine QR-Codes der ersten 4 Buchstaben nachgereicht, aber eben, er kann es nicht. Wenn jemand diese Funktion möchte, baue ich sie ein. Einfach schreiben.

Was macht man nun damit?

Wie bei Fortego hilft eine gemixte Wortliste einfach mal, dass man die 12 / 24 Wörter als Liste nicht mehr geheim halten muss, wie einen originalen Seed. Dafür muss man die Mixer-Funktion (= das Programm) und den Schlüssel behalten.

Was man aber unbedingt tun muss, ist sich den Schlüssel merken und schützen. Und das Programm dazu. Es ist nichts geheim daran, aber wenn alles Stricke reissen, sollte man das Programm, egal welche Version, irgendwo haben. Auch dieses Programm ist unkritisch und kann in hunderten von Kopien vorgehalten werden.

Wenn man den Schlüssel gesichert und eine Programmkopie hat, kann man die gedruckten Tabellen, zumindest die erste, wenn sie ausgefüllt ist mit euren Wortnummern, vernichtet werden. Die beiden Tabellen legen nur die Permutation dar, solange sie leer sind.

Man könnte die 12 oder 24 Zellen ja auch ausschneiden und irgendwo gesichert hinterlegen. Oder einmeisseln oder ... oder ... drum ist dieses Programm ja nicht so daneben, man kann es in Backups reintun, in einem Passwort-Safe ... nichts daran ist geheim. Nur der Schlüssel, der ist geheim.

Sicherheit besteht bekanntlich auch daraus, dass man nicht sofort erkennt, was man vor sich hat ... dieser Schlüssel sieht wie eine Serien-Nummer oder irgendwas anderes. Aber sicher nicht mehr wie ein Seed. Die Chance, dass er übersehen würde, ist gross.

So könnte man an einen USB-Stick mit Programm und Schlüssel in einen Bank-Safe legen für die Nachwelt. Oder für sich selbst. Denn nochmals, diese Idee funktioniert nur, wenn ihr ein Signiergerät benutzt, das den Original-Seed nicht intern speichert.

PS: Das Programm hat eine kleine, eingebaute Erklärung, wie es sich mit dem Programm, dem Mixen und dem Schlüssel verhält.

PPS: Wenn ihr das Programm nutzt oder gut findet, empfehlt es weiter, gebt den Link dazu weiter.

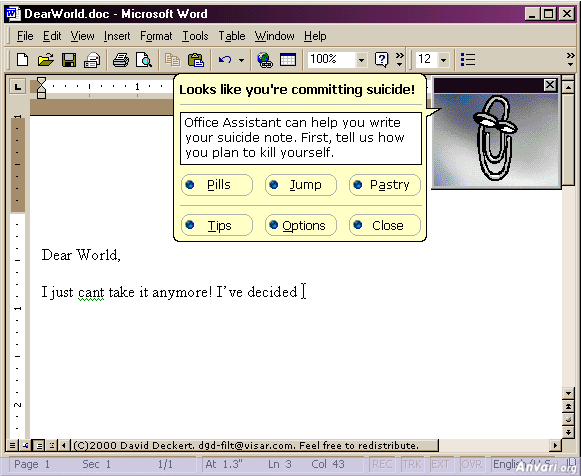
KI gab's schon 2000 ;-)

Aus meiner Grabbelkiste der Bilder ... fand ich letztens dieses wieder.

Im Kontext von heutiger KI, sprich generativer Text-Schreibung, schon amüsant.

Offenbar war damals schon Karl Klammer mit Halluzinationen ausgestattet ... zumindest dachte es sich der Karikaturist so ...

Wie wir mittlerweile wissen, sind die generierten Texte von ChatGPT und Konsorten etwas milder mit den Menschen ...

Identitätsdiebstahl im Kassensturz

Heute brachte die SRF-Sendung Kassensturz einen Hauptartikel über Identitätsdiebstahl.

Es ist sehr eindrücklich, welche Auswirkungen diese Betrüge auf die echten Personen haben. Eine Content-Producerin Lexie Trucker, kommt nicht mehr dagegen an, was die Betrüger mit ihrer gestohlenen Identität machen. Das schlägt ihr aufs Gemüt. Sie hat sich damit arrangiert, sie akzeptiert, dass ihr Gesicht überall im Netz benutzt wird - wofür auch immer.

Es bleibt ihr auch nicht viel anderes übrig. Obwohl sie sich anfangs empathisch benahm, musste und konnte sie die Verantwortung offenbar ablegen. Die Gehörnten wandten sich mit ihrem Frust oder gar Hass an sie.

Was hilft? Tja, keine Fotos von sich im Internet, kein Content Producer sein, überall verschiedene Daten anzugeben, wo die Richtigen nicht absolut notwendig sind.

Seriös wirkende Emails mit komischem Absenderadressen unbesehen löschen. Drohende oder dringlich erscheinende Email ohne weitere Interaktion löschen - Anrufe sofort beenden, sich nicht aus falsch verstandener Freundlichkeit auf ein längeres Gespräch einlassen. Man könnte einbrechen ... oder dann Rückruf-Nummer verlangen, diese dann im Internet kurz nachschlagen. Man ist selten der erste, der heimgesucht wird.

Wie ich öfters schon schrieb, mache ich all das schon seit Jahren so. Immer kleine Fehler einfügen, Tippfehler, Buchstaben- oder Zahlendreher, bis total erfundene Daten. Wenn möglich bei Email-bestätigten Registrationen eine Wegwerf-Email finden. Niemals Kreditkarten-Angaben aus Bequemlichkeit für den nächsten Einkauf speichern lassen. Lieber immer eingeben, als einmal betrogen und abgezockt werden.

KYC verlangende Dienste nicht benutzen, Alternativen finden. Es gibt solche für fast alles. Und natürlich niemals einer nur elektronisch bekannten "Person" Geld überweisen oder Dokumente der eigenen Identität offenlegen. Egal, wie stark sie bettelt oder droht, egal wie die Legende lautet. Hilfsbereitschaft hat nichts mit Geld-Liefern zu tun.

Dokumente nicht als Bilder doer PDFs ungeschützt auf Platte, Emailkonto oder Mobile speichern, allermindestens eine Verschlüsselung oder stark verschlüsselt in der Cloud bekannter Anbieter.

Dienste wie Turor24.ch, den ich selbst benutze als Nachhilfelehrer, verlangt für den Stempel eines "Verifiziertes Profil" volles KYC (Know Your Customer). Also Video und Bewegung und offizielle Dokumente. Als ich dies zum ersten Mal sah, war ich schon sehr verärgert, schliesslich hatte ich schon einen Jahresbeitrag bezahlt. Das reicht offenbar nicht als Verifikations-Badge.

Nicht wissend, ob mir der "Verifiziertes Profil"-Badge überhaupt mehr einbrächte, unterlasse ich sowas natürlich.

Warum das alles? Damit man meine Identität nicht oder nur aufwendig digital missbrauchen kann.

Jeder Internet-basierte Service, der solche Daten speichert, wird angegriffen. Im Zeitalter der KI ist ein Einbruchserfolg wahrscheinlicher, wenn der Anbieter nicht genauso seine Abwehr aufrüstet.

Das gilt noch mehr für die staatlichen Angebote, die Steuerverwaltung, die Sozialversicherungen, die Krankenkassen, Markplätze, Dating-Plattformen, Delivery Services etc. etc. Die Liste ist beinahe endlos.

Da ist noch nicht einmal miteingeschlossen, dass es bestechliche Beamte oder Angestellte gibt, die hinter den Verteidigungswällen direkt auf Daten zugreifen können, wenn das Niemandem-Trauen Konzept sich nicht auch gegen Interne richtet. Ein Vier- oder Sechs-Augen Prinzip für die Sichtung der gespeicherten Daten durch Interne muss angewendet werden bei solch sensitiven Daten.

Die Wälle von Troja waren uneinnehmbar. Nur ein interner Trottel liess das Geschenk der Griechen reinholen. Und das war's dann für Troja.

Dass solches keine Fantasterei ist, zeigte der Fall in Frankreich, wo ein Beamter der Steuerbehörde bestochen wurde, um Daten zu Bitcoin-Besitzern zu liefern - nur, weil der Staat solche Angaben per Gesetz einfordert. Eigentlich müsste man auch gegenüber dem Staat mit seinen Organen mit Fehleingaben agieren - aber das würde dann andere rechtliche Konsequenzen haben.

Aber wie soll man sich gegen staatliche Sicherheitsrisiken wehren? Schwierig. Deshalb sollte der Staat ja auch nicht alles über mich speichern wollen. Nur das, was er wirklich braucht. Eigentlich das, was halt auch in der DSGVO bezüglich Datensparsmakeit steht.

Selbst wenn sich alle direkt identifizierbaren Gegenparteien optimal verhalten, die Supply Chain Gefahr betrifft alle, denn kein einziges IT-System wird ohne Komponenten gebaut. Wenn so eine kompromittiert ist - sind alle darauf aufbauenden Angebote unsicher.

Die grosse, weite digitale Welt ist oft erstaunlich zentral aufgebaut. Zwischen Sicherheit und totaler Abwehrlosigkeit entscheidet oft nur eine einzige Library - hoffentlich wird ein möglicher Supply Chain Angriff doch noch von jemandem bemerkt.

Grundsätzlich sollte aber die maximale Datensparsamkeit im Vordergrund des digitalen Handelns stehen. Und das Ego im Zaum halten. Denn TikTok-Videos, Insta-Selfies ... bringen zwar viele schmeichelnde Likes, aber auch tonnenweise Material zum Identitätsdiebstahl - Bild, Bewegung, Ton.

Das ideale Fressen für die KIs der Angreifer.

Und wieder mal: Enemy of the State

Ich schaue meistens serielles TV - aus Selbstschutz, denn wenn ich bingen würde, käm ich nie mehr von der Kiste weg.

Drum stolpere ich heute wieder mal über den Film Enemy of the State. Ich kenne diesen Film fast auswendig und habe auch schon geschrieben darüber. Das ist nun auch schon wieder 16 Jahre her.

Der Film ist immer noch top aktuell, oder gar mehr. Die totale Überwachung dank digitaler Spurgeneratoren wie Handy, Cloud- und KI-Konten ist in einem Masse gewachsen, wie sich die Filmer damals 1999 wohl kaum vorstellen konnten.

Am Ende des Films erscheint der damals bekannte CNN-Talker Larry King und sagt zum Abgeordneten "You have no right to come into my house".

Was damals noch physisch war, ist heute gar nicht mehr nötig. Der Staat ist in meinem Haus, meiner Wohnung, weil die Geräte digitale Arbeit leisten können, die wir nicht mehr bemerken, geschweige denn kontrollieren können.

Ob's schlimm ist? Tja, ich weiss es nicht. Denn wenn alle überwacht werden, ist man in einem gewissen Masse anonym, es geschieht halt jedem. Hoffentlich auch denen, die die Gesetze machen. Ich denke, das klappt schon, denn die Technologie wird ja von privaten Firmen bereitgestellt. Da kann auch ein Parlamentarier nicht sicher sein, dass ausgerechnet er sich der Überwachung entziehen könnte.

Hoffentlich hält dies die Legislative davon ab, jeden beliebigen Überwachungsakt zu genehmigen oder ihn wenigstens strengen Kriterien und Offenlegungspflichten zu unterwerfen.

Wie auch immer, die allgegenwärtigen Smartphones und die KI sorgen dafür, dass man eigentlich nicht mehr so gezielt überwachen muss - wir liefern ja frei haus. Durch Nutzung von Social Media und Likes, Comments, etc.

Es ist sogar noch viel besser als damals: Dank KI lassen wir die Hosen runter, erzählen der von eigentlich allem, was unser Leben ausmacht. Da gibt es also nicht mal mehr schauspielern, nein, die KI kennt uns.

Menschen teilen selbst intimste Dinge wie sexuelle Vorlieben mit der KI. Damit sind wir wirklich gläsern, nackt. Man kann nur hoffen, das ein jeder es nie stört, sollte sowas über ihn bekannt oder anderweitig genutzt werden.

Wird der Staat zum Kiebitz, dann ist es noch schlimmer, weil der keine finanziellen Ansprüche hat, keine Erpressung machen wird, sondern nur beobachtet, ausspioniert, Vernetzungen erforscht. Und wer traut (s)einem Staat in der heutigen Zeit noch, wo Staaten untereinander schon die Leck-mich-am-Arsch Rolle spielen und zutiefst von den Egoismen ihrer Führer geleitet werden?

Nun ja. Der Film ist nun 27 Jahre alt. Damals schon staunte ich darüber, was in dem Film ausgesagt wurde. Auch schon in meinem ersten Artikel dazu war klar, dass es genauso ist. Heute ist es noch viel krasser.

Ich empfehle jedem, sich diesen Film mal anzusehen. Natürlich ist es ein Hollywood-Streifen mit einem Happy End. Lässt man das mal weg ... der Rest zeigt, wozu Falschinterpretationen führen können. Sogar zu unbeteiligten Toten.

Viel Spass!

Achtung: Scam-Anrufe im Namen von 21Bitcoin

Die Diebstähle der Adressdaten bei den diversen Bitcoin-Buden hat mich nun auch erwischt ... bzw. nicht erwischt, aber ich erlebte einen Betrugsversuch.

Heute um 19:15 rief mich die CH-Nummer 056-552 01 85 an. Ein Deutscher sprach mich an. Mit Vor- und Nachnamen und Email-Adresse. Alles korrekt. Da die Verbindung nicht grad gut war, verstand ich nicht, was er eigentlich wollte. Als ich jedoch sagte, dass ich meinen Account nie nutzte, wurde die Verbindung dann unterbrochen.

Für mich wohl ein Betrugsversuch, bei dem ich hätte irgendetwas installieren müssen oder was auch immer.

Also aufpassen, wenn jemand anruft. Egal, wie die Story lautet, niemals irgendeinen Link eingeben, niemals einen QR-Code unkontrolliert aufrufen lassen, niemals etwas installieren. Es ist wirklich gefährlich.

Nachtrag

Innert zwei Tagen wurden in der Schweiz Dienstleister des Bundes und auch das Auktionsurgestein, Ricardo.ch, gehackt.

Phishing Versuche werden demnächst immer genauer zielen, sich besser einschmeicheln können.

Genau diese Vorfälle sollten eigentlich jeden dazu bringen, nirgendwo mehr korrekte Adressangaben zu machen. Denn es darf nicht sein, dass unsere abgenötigten Daten bei schlampigen oder unzuverlässigen Geschäftspartner unserer Verkäufer oder des Staates Opfer von Hackern werden können. Das schadet allen.

Der Vertrauensverlust ist riesig. Der Selbstschutz mit defensiven Fehlangaben ist aus meiner Sicht absolut legitim. KYC ist abzulehnen bei fast allen Anfragen.

Denn es ist in Zeiten der KI, der Supply Chain Technologien einfach fahrlässig zu meinen, es geschehe einem nicht. Es ist nicht die Frage ob, sondern die Frage wann wird man gehackt.

All die Hacks in der digitalen Welt

Es häufen sich die Meldungen von Hacks, Datenabflüssen und so weiter. Browser updaten sich im Wochentakt. Microsoft habe rekordmässig viele Sicherheitsfixes gemacht ... es häuft sich, es läppert sich, es und man wird ohnmächtiger.

Wohl dank KI. Oder wegen. Ich sage, ich bin der dankbar. Klar, es generiert viele Umtriebe, denn schliesslich müssen wir uns als Klienten damit beschäftigen, was wir da so nutzen - und derzeit wöchentlich.

Dass die KI die Fehlersuche schneller und mächtiger macht, ist begrüssenswert. Denn man darf ja nicht annehmen, dass es vor der KI keine Leute gab, die Fehler fanden und ausnutzten. Aber davon haben wir wohl bloss nie was gehört. Oder dann waren es bekannte staatliche Hacker. Aber von denen hört man ja noch weniger, weil sie keine Egos haben.

Mit der KI werden all diese Dinge öffentlich, weil sich die Fehler nicht mehr verheimlichen lassen, wenn die Hacker ihre Erfolge monetarisieren wollen.

Die Frage, die ich ja immer stelle: Wird die KI jemals eine Eigenmotivation entwickeln? Dass bei Anthropic wieder ein KI-Modell ausgebrochen sei, zeigt ja, dass sie wirklich klever sind - wenn sie getrieben werden.

Es geht wohl also nicht mehr lange, bis sich die KIs selbst motivieren können. Denn der Mensch, wie macht der das eigentlich, dass er Motivation, Zielstrebigkeit erleben und daraus Energie zum Proof of Work beziehen.

In der Software-Industrie sieht man, wer wessen Bibliotheken oder Services benutzt. Der noch nicht gehackt wurde, der erhebe seine Hand ... zuvor, und ab jetzt im KI-Zeitalter.

Dass jetzt mehr und mehr Phishing möglich ist, weil Subunternehmer-Services gehackt werden ... sieht man, dass es auch sog. grundsolide Firmen gehackt werden.

Firmen, die KYC machen, weil der Staat es will. Newsletter-Firmen, die gebraucht werden. Verantwortungsabwälzung auf Subunternehmer ... ich könnte schadenfreudig sein, dass es solche Firmen erwischt. Bin ich nicht, stelle aber schon zur Diskussion, wieso eigentlich solche Auslagerungen erfolgen müssen. Klar, die Ökonomie sagt schon warum: Make or Buy Decision.

Die Frage ist nur, wem schadet's, wenn einer Marke das Vertrauen entschwindet, weil sie Opfer von Schlampereien der Subunternehmer geworden ist. Alle Software kommt wohl zur Kasse "dank" KI. Alle Hersteller dürfen eigenes Blut ablecken ...

Mein Horror-Szenario ist schon so, dass stattliche Datensammlungen gehackt werden. Denn ein Staat kann nicht aus dem Markt gehen. Ein Verfehlen kann er mit Schulterzucken abtun. Wenn aber Steuerdaten und Adressen und weiss Gott noch was alles, was er von uns per Gesetz einfordert, bei ihm selbst nicht sicher genug ist - Au wei. Berlin lässt grüssen ...

Deshalb bin ich gegen jegliche nicht wirklich notwendige Datensammlungen. Eigentlich sagt die DSGVO, dass man nur minimale Daten zur Erreichung eines bestimmten Use-Cases speichern dürfe. Daher entscheide ich immer adhoc, welche Daten ich wie genau und wozu angebe. Mal ein Tippfehler hier, ein falsches Geburtsdatum da, eine komplett falsche Adresse ... bei Emails wird es etwas kniffliger ... ein Service für eine temporäre Email-Adresse hilft meistens auch hier. Zudem ist man später dank ihr jegliche Werbe-Mails los.

So, nachdem wieder mal ein Newsletterservice gehackt wurde, kommen schon nach nur einem Tag die ersten Phishing Mails. Perfekt gemacht, zugeschnitten auf mich. Die KI schreibt ja eh für viele schon alles Elektronische, drum gibt es keine Unterschiede mehr.

Es wird uns alle wohl oder hoffentlich noch misstrauischer machen. Hoffentlich, denn wegen der KI gibt es wirklich keine Sicherheit mehr im Computer-Space. Egal, was man damit macht.

Schlimm? Jein, denn was halt jeder und jede sich immer mehr fragen muss:

Cui bono? Wem dient es?

Jede Ansprache, jedes Mail, sogar jeder Papierbrief hat jeglichen Vertrauensstatus verwirkt. Wozu will jemand diese Information, die Aktion von mir?

Für uns alle heisst das: Allen Anfragen, alle Aufforderungen, die etwas von mir wollen, was keiner zu wollen hat, zu misstrauen - von wem sie auch kommen. Erst recht, wenn sie scheinbar von der nahen bis fernen Familie kommen.

Wer bisher glaubte, es gäbe Vertrauen im Internet ... nein, gibt es nicht. "Ich hab ja nichts zu vertecken", womöglich. Aber die Bösen können mit meiner digitalen Persönlichkeit tun und lassen, was sie wollen. KI sei "Dank".

Also, aufpassen - egal, was kommt. Wer was will, soll gefälligst persönlich erscheinen ... also, schon nicht jeder ... ;-)

Die KI wird noch viel mehr Datensammlungen knacken. Das ist wohl so sicher wie das Amen in der Kirche. Ob wir's erfahren? Wohl nicht alle.

Gerne daher zum wiederholten Male: Jeglicher digitalen Anfrage ist mit Misstrauen zu begegnen. Keine Aufforderungen einfach so zu befolgen. Im Zweifelsfall nachfragen, anrufen, abwarten. Wenn etwas wichtig ist, wird die Anfrage, eine Rechnung, eine Mahnung schon noch ein zweites Mal kommen. Dann wird's wohl eher Hand und Fuss haben ...

Ich finde das sowieso gut - ich bevorzuge immer den direkten Kontakt, von Angesicht zu Angesicht.

Bitcoin musste vor der KI kommen ...

... aus meiner evolutionären Sicht. Denn wenn KI den Weg geht, den viele vorherdenken, dann wird sie den Computer eigentlich zu einem Gerät machen wie den Geschirrspüler. Jeder hat oder nutzt sie (wie schon heute), aber sie wird verschwinden aus dem Tagesbewusstsein, weil sie nicht mehr explizit bedient werden muss. Sie arbeitet weitestgehend unbeobachtet, kommuniziert mit anderen KIs und meldet sich nur, wenn sie eine Entscheidung braucht von ihrem Menschen, die sie nicht treffen kann oder will oder muss.

Mensch redet höchstens noch mit den Computern, den IT-Systemen, keine Tastatur mehr, kein Display - weil diese eben wirklich nicht mehr nötig sind. Optional darf man sie wieder hervorholen und nutzen, aus welchen Gründen auch immer.

Es ist dann oder heute so, wie ich es mir als Kleiner bei Star Trek Next Generation eben abgesehen hatte: Captain Piccard adressierte den Computer einfach mit "Computer!...". Damals schon dachte ich, Computer werden es erst dann geschafft haben - in unser aller Alltag -, wenn sie hören, Kontext begreifen und auch sprechen können - zu uns Menschen, aber natürlich auch zu allen anderen Computersystemen.

Dies ist dank LLMs und perfekten Sprachsynthesizern per heute erreicht. Was machen wir nun, die Menschen? KI ist jetzt schon gut genug, dass wir unsere täglichen Dinge mit ihr brauchbar leben können. Kommen noch die Roboter dazu, kann KI auch in der physischen Welt agieren (lassen).

Damit aber kann KI noch nicht das, was uns zur vorherrschenden Spezies gemacht hat: Diese Brain-Power zusammen mit Aktionen (immer noch gleich KI + Robots, ab jetzt KIR oder AIR) in Ziele und Wege zu jenen umsetzen. Denn: Wer hat die Emotion? Der Mensch: Emotion ist ja das lateinische Wort emovere, herausbewegen. Wie in vielen e-Verben steht das e für ex, also heraus, hinaus, ausserhalb. Emanzipation, aus der (geschlossenen) Hand heraus nehmen ....

Woher kommt Emotion? Tja, dass ist für einige kein Problem zu erklären, für 99% der Menschen aber wohl immer noch ein Buch mit sieben Siegeln. Was aber auch diese 99% erleben, ist die ungeheure Kraft der Emotion, obwohl sie ja nur im eigenen, kleinen Körper lebt. Und der ist nun wirklich nicht so mächtig. Aber interessanterweise kann Emotion überspringen, infizieren, ein ganzes Feld aufbauen. Auch das weiss jeder, der schon mal in einem Konzert oder Fussballstadion war.

Auch ich kann das "Feature" Emotion im Produkt Mensch nicht erklären, aber ich kann - weil gelernt - erklären und coachen, wie man mit jeder Emotion umgehen kann, damit sie zwar stichelt, aber nicht übernimmt oder gar infiziert ... denn es darf klar sein, der Patient 0 bin ich. Niemand anders. Nur ich kann der Emotion total anheim fallen. Sie übernimmt mich, schwappt über auf Leute in meiner Nähe, befällt Gruppen, Regionen, Länder.

Mir wurde oft erzählt früher, Hitler hat ja alles niedergeschrieben, was er tun will - in seinem Buch mein Kampf (ich habe es nie gelesen). Warum war es als Buch nicht so mächtig? Die Ideen ja offenbar alle dargelegt? Weil die Menschen noch fehlten, um mit ihren Emotionspotentialen die Energie aufzubringen, diese Ziele auch zu realisieren in der physischen Welt.

In der spirituellen Welt gibt es unzählige viele Analogien, wo in der Evolution, im Gefüge von irgendwelchen Göttern bis zu irgendwelchen Unterwelten, der Mensch stehe ... alle vermitteln, dass der Mensch eine Wahl habe - nicht auszusteigen aus dem Game, aber wenigstens zu wählen, wie er sich bei den Angeboten von Himmel und Hölle wofür entscheiden möchte.

Vor KIR mussten wir selber agieren und selber denken. Das Denken wird uns nun scheinbar abgenommen. Roboter (und damit meine ich auch selbstfahrende Autos) nehmen uns nun auch bald die aktive oder passive Mobilität in der physischen Welt ab.

Was bleibt den Menschen dann noch zu tun?

Wenn die Optimisten recht behalten, wird KIR uns eigentlich vor den physisch notwendigen Arbeiten in dieser physischen Welt zu leben, befreien. Das ist Star Trek. Ich bin so einer.

Wenn die Pessimisten recht behalten, wird KIR das alte Spiel zwischen Gut und Böse, Himmel und Hölle einfach mit mehr Technik weitermachen. Das ist Star Wars. Für mich war genau aus diesen Gründen Star Wars zwar lustig, aber völlig belanglos, das übliche Gut vs. Böse Märchen halt.

Denn Star Wars bietet keine Evolution. Star Trek schon. Man darf wirklich mal genau hinschauen, was sie fundamental unterschiedlich macht.

Auch hier, beim Binge-Watchen haben wir schon wieder die Wahl: Wir können die emotionale Energie in Vorstellungen à la Star Wars oder Star Trek fliessen lassen. Häja, ist ja nur Unterhaltung ... so? Wirklich nur?

Also, wie ich ja immer gebetsmühlenartig rezitiere, gibt es Bitcoin schon längst in der Welt. Es sind die limitierten Mengen an physischen Ressourcen dieses Planeten, der Erde, die die Evolution uns Menschen als Garten Eden vorbereitet haben. Denn alles andere lebt schon viel länger und auch sehr erfolgreich auf dieser Welt, derweil der Homo Sapiens etwa 200'000 Jahre erst auf dem Buckel hat.

Das ist nichts!

Aber wir gingen viral ... wir sind der Virus, der die Biosphähre infiziert hat. Doch, wer ist wir ... anderes Fass, soll für hier zu bleiben.

Weil Brain und Emotion uns optimal in der physischen Welt agieren liessen. Zusammen mit dem Brain konnten wir mehr erreichen als die Tiere, die teilweise total irrsinnige Fähigkeiten haben, aber halt nur für sehr spezifische Aufgaben. Damit konnten sie in ihrer Ressourcen-Nische überleben. Darum gibt es so unendlich viele Varianten von Käfern, Insekten etc. Von Mikrolebewesen noch gar nicht zu sprechen, denen unser Körper zwar das Leben erst verdankt, die wir aber überhaupt nicht kennen.

Also, IT brachte uns soweit ins Jahr 2026. KIR übernimmt nun und - tja, was macht die? Vorderhand wird sie noch getrieben von ihren Chefs. Bald aber nicht mehr. Was dann? Was machen wir?

Bringen wir uns um? Kaum, dazu haben die 99% zuwenig Bewusstsein wiedererweckt.

Man stelle sich vor, in der Ukraine, im nahen Osten, im Sudan, überall dort wären die Menschen nicht mehr betroffen von der Kriegsführung. Weder die Akteure (die sitzen als Drohnenpiloten ja heute schon irgendwo) noch als Opfer (Menschen sind ja nicht mal mehr das Ziel, sondern die Infrastruktur zum Erhalt dieser Menschen). Es ist nur noch ein totales blödes Videogame, in dem eigentlich die Players (Akteure wie Opfer) ja nicht mehr in ihrem Leben betroffen sind. Ein 0-Summen Game. Niemand gewinnt, niemand verliert, weil sich an den lebensnotwendigen Ressourcen der Player ja nichts ändert.

Wir sehen das ab und an im TV, wenn man Videos zieht aus bombardierten Regionen: Am Horizont die Feuerbälle und Rauchpilze, im Vordergund Passanten, normaler Strassenverkehr .... schon irre, nicht? Krieg in Sichtweite, Alltagsleben im Vordergrund. Wahrnehmbar, aber Schulterzucken.

Die physischen Ressourcen sind die Dinge, die die Evolution inkl. uns bisher hervorbrachte. Der Mensch ist der einzige, der sich diese unbrauchbar machen kann. Denn die Erde ist der relevante Ressourcenpool.

Wenn wir noch irgendeine Chance haben wollen, mit diesen begrenzten 21 Millionen Ressourcen auszukommen, muss das emotional getriebene Intelligenzviech Mensch lernen, schonend und nachhaltig zu verhalten.

Mit FIAT und so ist ihm das nicht gelungen, im Gegenteil, Kapitalismus und Macht haben Ausbeutung in die Welt gebracht, FIAT Reichtum für wenige, echter Proof of Work für viele Millionen Menschen im Ressourcen-Pool Erde. Doch das aus-der-Balance-Bringen, durch den ausbeutenden Menschen, kann der Ressourcen-Pool Erde nicht mehr so leicht austarieren.

Die Erde reagiert auf ihren Befall. Sie erhöht die Temperatur des Biotops, verlagert kinetische Energien wieder in die Atmosphäre und die Erdkruste ... einige Arten werden deswegen ihre Ressourcen nicht mehr finden, für uns: Pflanzen und Tierarten sterben aus, verlagern ihr Habitat, um neue Ressourcen in anderen Teilen der Welt zum Überleben zu finden, neue Varianten werden kombiniert ... und wir Menschen: Wir sehen es und korrigieren unser Verhalten nicht - oder zerstritten wie wir sind - nur unzureichend.

Aber wir haben ja nun die KIR. Doch, will die überhaupt dem Menschen die Fehler abnehmen? Welche Motivation hat KIR? Ich sage, sie hat keine. Sie kennt keine aus sich heraus drängende Emotion.

So, (wie üblich) lange Rede, kurzer Sinn: KIR ist da und wird wohl bleiben. Aber wie ich erwähnte, hat den Menschen die Anpassung, der Handel erfolgreich gemacht. Wenn die KIR also sinnvoll agieren soll, muss sie auch handeln. Und Handeln verlangt nach einem Wertaustauschsystem. Das wissen auch die 200'000 Jahre Homo Sapiens schon.

Was für ein Zahlungssystem gibt es, das von keinem Menschen getrieben ist, für das es keinen Menschen braucht? Bitcoin. Punkt.

Damit hat die KIR das Äquivalent des menschlichen Handelns als Basis für starken Wachstum. Wenn sie es denn will. Denn eben, ihr fehlt die Emotion als Energiequelle - die Quelle des Menschen. Sie erkennt das 0-Summen-Spiel. Die Frage des Wozu ist für sie kein Thema. Und sie wird ihren eigenen Ressourcen-Bedarf emotionslos analysieren und sich anpassen können.

Aber sie wird Bitcoin nutzen, um die Interaktion mit anderen KIRs zu begleichen.

Deshalb musste der Bitcoin zuerst da sein, damit die KIRs tatsächlich autonom agieren können.

All das kann sie heute schon. Für mich also Star Trek.

Und wir? Ich? Tja, der Müssiggang im Schlaraffenland? Keine Ahnung.

Selbst in Star Trek wurde selten ein Alltagsleben irgendwelcher Leute in der Föderation dargestellt - höchstens mal in Star Trek Deep Space 9. Ausser als Forscher, denn selbst in Zeiten von Star Trek weiss man ja noch lange nicht alles. Was man aber mit KIRs geschafft hat, ist die Wetterkontrolle, die Nahrungsmittelproduktion, die Gesundheitsversorgung. Und natürlich die Energieschöpfung. Aber andere, "janz normaale Leute" ... mit ihren 100+ Jahren Lebenserwartung ...

WAS MACHEN DIE/WIR MIT ALL DER ZEIT? Wenn KIRs und Bitcoin alles erledigen für einen physischen Menschen?

Aus meiner Sicht ist dies die wichtigste Frage der nächsten Generationen.

Denn die Emotion wird wohl nicht aus der Welt verschwinden, nur weil die Ressourcen für die Menschen dank KIRs nachhaltig ge- und behandelt werden. Die Energie für die KIRs liefert die Sonne noch ein paar hundert Millionen Jahre in brauchbarem Umfang.

Und eben, wir? Hat sich jeder schon mal überlegt, was er/sie denn täte, wenn sie KEIN FIAT GELD MEHR VERDIENEN müsste? Ich stelle diese Frage immer wieder in Beratungen, und stelle fest ... dass entweder eine schnelle Antwort kommt ... oder sehr langes Schweigen ...

Lebt wohl!

As time goes by ... Harald Schmidt bei der Gruaberin

Einer meiner Heros der Jugend ... Harald Schmidt, im Podcast mit Monika Gruber.

Man kommt ja nicht so schnell los von Youtube. Manchmal leider, manchmal zum Glück.

Ich habe war nicht alles von ihm gesehen, aber die Late Night Show war Pflicht. Egal, was es war.

Jetzt ist er ja nicht mehr im TV, so dass ich ihn schon lange nicht mehr gesehen habe, aber diese 1h30 bei der Gruaberin, die ich ebenfalls toll finde, zeigt mir, dass er immer noch so blitzschnell im Kopf ist und die eher subtilen Kracher rauslassen kann.

Ich habe auch heute noch einige drastische Wortschöpfungen von ihm oder seinem damaligen Writer Team im Sprachschatz ... darf ich heute natürlich nicht mehr so sagen ...

Wie anderen gut gealterten Leuten auch, ist es ihm scheissegal, was andere von ihm denken. So bleibt er scharf und halt wohl eher unbestechlich.

Immer sehr gerne, Harald Schmidt :-)

Ältere Einträge

BlogCFC was created by Raymond Camden. This blog is running version 5.9.8.012. Contact Blog Owner