LNBits - Open Source - gehackt

Verdankenswerterweise hat Cercatrova den Hack und die Leerung der LNBits Wallets dokumentiert.

Vor allem der erste von ihm zitierte Fehler ist einfach krass: Sowas von ungenügender Prüfung lässt einem die Haare zu Berge stehen. Das ist ja grad so schlimm wie der ehedem langjährige Evergreen der SQL-Injection.

Open Source - von vielen geführt als "sicher" ... Quatsch. Es heisst nur, dass der Source eben öffentlich ist. Cerca zitiert einen Code-Ausschnitt ... so wie er das nun tut, kann es jeder - eben Open-Source. Aber es tun nur wenige, bzw. heute tun es die KIs.

Ich selbst hatte auch ein paar Sats bei ihm und dachte damals schon beim Studium des APIs, dass ich das nie so machen würde. Eine Hash als einzige ID. Aber eben, auch ich habe meine Beobachtung nicht weiterverfolgt. Es geht ja nur um einige wenige Sats, mit denen ich mal spielte.

Aber eben, so passiert's. Ein Gedanke, ein Input, nicht weitergeleitet - hätte ich, wär's vielleicht verbessert worden. Aber wer bin ich schon.

So ist es mit der Open Source. Unterlassungssünden schlechter Programmierer werden von der KI gefunden. Daher die Wellen von Hacks letztens.

Denn noch schlimmer wird's, wenn die Programmierer noch Frameworks benutzen, die sie nicht untersuchen, geschweige den verstehen.

Jahrzehnte lange Schludrigkeit ruft ihren Preis nun auf. Klar, klingt krass. Aber ich kenne dieses Metier von Pique auf. Und habe natürlich auch Fehler gemacht. Doch lernen ist nicht verboten, nie und für niemanden.

Wenn wir nun mit all den Kryptogeldern hantieren, gibt es keine Bank mehr, auf der man Risiken abladen kann. Die ev. aus Kulanz was machen oder zurückholen können.

Und bei Geld hört halt alles auf ... :-)

Also, an alle Programmierer und Entwickler, egal ob Legacy oder Vibe: untersucht das Security-Framework eurer Lösungen. Das Haifischbecken ist grad jenseits des Servers. Wer da nicht grandios alle Varianten von Angriffen überdenkt, handelt fahrlässig.

Cerca dokumentiert, was ihm passiert ist. Obwohl ich ihn kenne, weiss ich grad nicht, ob er mittlerweile Entwickler geworden ist. Er ist also eventuell auch Opfer. Und dokumentiert seine Befunde.

Wie eingangs erwähnt, verdankenswert. Auf dass Leute ihre eingesetzten Produkte, aka Supply-Chain, auch wenn sie nichts davon verstehen, vertrauenswerten Leuten zur Review geben. Wenn die dann abraten, sollte man das Produkt entsorgen. Oder besser noch - weil ja Open Source - verbessern und die Entwickler zumindest benachrichtigen.

Nationaler Rat für Armutsfragen

In der Schweiz gibt es nun einen Rat von Armutsbetroffenen. Ein Gremium mehr, um diesem Thema auf die Pelle zu rücken?

Vielleicht, aber diesmal sitzen in so einem Gremium 11 selbst Betroffene drin.

Das ist wichtig, denn in der Schweiz gebe es rund 800'000 Armutsbetroffene. Viele davon alleinerziehende Mütter. 1.4 Millionen sind armutsgefährdet. In der reichen Schweiz ...

Was heisst das in der Schweiz ... nun, könnten diese Leute in einem ärmeren Land mit der schweizerischen Unterstützung leben, wären sie wohlhabend. Doch das ist halt - wie fast immer - nicht wirklich relevant.

Denn die Zahl auf dem Scheck ist unwichtig, es geht immer um die Relation zum Lebensumfeld. Kriegt eine Mutter hier die CHF 3000.-/Monat, ist das in Indien sehr viel, aber hier wohl eher das Minimum.

Wie immer, es geht nur ums Geld und um dessen Verteilung. Inflation, Kaufkraft, Spartechniken etc.

Man kann schon immer spötteln, dass jeder seines eigenen Glückes Schmied ist. Oder auch nicht. Denn die porträtierte Mutter hat sich ins Schaufenster gestellt, macht Content auf TikTok und verdient nun damit etwas dazu.

Ich gönne es ihr - selbstverständlich. Also doch "Schmied des eigenen Glücks"?

Ob allerdings alle diese Chance und dieses Flair haben ...

Auf jeden Fall finde ich es gut, dass in so einem Gremium nicht mehr über die Betroffenen gesprochen wird von irgendwelchen Wirtschaftsakademikern, sondern mit ihnen.

Ich hoffe, dass somit mehr Realitätsbewusstsein der einfachen Leute in die Bundesinstitutionen gelangt.

Weiter so, ich wünsche viel Erfolg, viel Empathie und viel Annäherung ...

Zoom out - mit Lanz und Precht

Grad letztens hörte ich mir den letzten Podcast der beiden an.

Meiner Denkweise passen diese beiden sehr. Sie zoomen immer raus, auf grössere Höhen, längere Zeiten. Sie sind Beobachter und mit Precht auch Lösungsanbieter.

Diesmal über die mögliche Rebellion der Amerikaner gegen Donald Trumps Korruptionsindustrie.

Das ist schon sehr spannend. Denn Trump ist der erste amerikanische Präsident, der so schamlos und ungeniert und öffentlich sich und seine Familie bereichert hat. Der die KI Bros schalten und walten liess, wie die mochten. Der nach dem Sieg der Demokraten problemlos ins Mikrophon sagen "they did a good job". Er hat ja nun in dieser Regierungsperiode mehr als USD 3 Milliarden an Privatvermögen akkumuliert.

Und die Hälfte der Amerikaner findet das noch gut - gut im Sinne des amerikanischen Traums, dass es jeder zu Reichtum bringen könne. Ich habe dazu auch schon mal geschrieben, dass ich nicht verstehe, dass selbst in den Wald im Zelt vertriebene Arme dieses romantisierte Bild noch verteidigen.

Nun, man sagt ja, dass das Volk die Führer hat, die es verdient. Aber mit der KI ist es so, dass die ausgequetschte Mittelschicht langsam begreift, dass sie von der KI-Industrie ausgelöscht wird. Auch die obere Mittelklasse, Anwälte etc. Gerade die denn die KI ist ein Sprachmodell. Gesetze sind in (extra) komplizierte Sprache abgefasste Absichten von irgendwelchen Leuten. In der Bibel von Mose, heute von den Superreichen.

Kein Wunder, ist die KI gefährlich für all die, die Content erzeugen ... so wie alle Blogger, Podcaster, Autoren, Dichter, Musikschreiben ... überall, wo es um die menschlichste aller Errungenschaften, die Sprache geht, schlägt uns die KI. Und das erst noch mit dem Material, das sich derer Chefs ebenso ungeniert einfach abgreifen, absahnen, aneignen.

L&P sagen, dass der Schwung zu den Demokraten eventuell ein Anzeichen dafür ist, dass der Masse der Amerikaner langsam bewusst wird, dass auch für den amerikanischen Traum nichts mehr zu tun ist, dass dieser Weg fertig ist, er nicht mehr gewünscht oder benötigt wird.

Ein einzelner Mensch kann und konnte im Leistungsvergleich nie sehr reich werden. Ausnahmen bestätigen die Regel. Aber mit der KI, dem fehlenden Gemeinschaftssinn, dessen zartes Handheben ja von den Amis oft grad als "Kommunismus" abgetan wird, merken selbst die härtesten Staubschlucker, dass der Weg nicht nur trocken, hart und staubig ist, sondern dass es ihn nicht mehr gibt. Ein Mensch kann auf dem kapitalistsischen Weg nicht besser werden als irgendein KI Modell.

Dass Europa oft als zurückgeblieben bezeichnet wird, ist eventuell nur deshalb, weil hier die sozialen Themen vertikal diskutiert werden. Europa ist eventuell der USA um einige Jahrzehnte voraus. Denn deren Bevölkerung muss erst mal durch - durch diese Phase der Klarheit.

L&P bringen keine Lösungen - wie auch. Aber sie sind mein wöchentlicher Zoom-Out Kick. Denn in der Vogelschau läuft es zwar auf der ganzen Welt etwa gleich, aber in verschiedenen Akten.

Ich wünsche mir ja, dass jeder Mensch seinen Verstand nutzt, um seinen Weg zu finden. Niemandem nachzurennen, sich immer mit der Frage Cui Bono zu beschäftigen.

Höhrenswert.

Rechtzeitig zu Allerheiligen / Halloween: Der Binance Hack

Und schon schlägt die digitale Axt wieder nieder: USD 6.3 Milliarden seien an Cryptos gestohlen worden - bei Binance, der grössten Digitalbörse. Nur genau drei Monate nach dem ColdCard Desaster.

Schon krass, aber für mich nicht überraschend. Wer so lange mit Hardware und Software zu tun hat, weiss, dass es halt nichts digital Sicheres gibt.

Selbst die beste Software ist nur so gut, wie ein Chip, der sie ausführt. Wenn - wie gemutmasst wird - Nordkorea dahintersteckt, dann ist auch genug an Ressourcen da, um einen Chip zu bauen, der eine "sichere" Software ausführt. Der Chip könnte dann jede beliebige Diagnostik laufen lassen, also ausplaudern, was die Software wie auch immer zu verstecken versucht. Sicherungen funktionieren hier nur über die einzige unkorrumpierbare, physikalische Grösse: die Zeit.

Der Chip muss ja auch nicht schnell sein, er muss nur alles dokumentieren auf einem Diagnose-Port, was geschieht. Wenn man dann noch in etwa weiss, was die Software macht, kann man im Zeitalter der KI den Diagnose-Output nutzen, um alle Daten zu rekonstruieren.

Es geht einfach nicht anders. Jede Software läuft auf einem Chip. Bau den nach, und du weisst alles, was diese Software macht. Besser noch, dreh solche Chips deinen Opfern an.

Alles schon vorgekommen. Das ist die Computer-Welt.

Deshalb sagen wir auch immer, alles Digitale, was Top-Secret sein muss, muss man auf einem Computer ausführen, der weder WLAN, Bluetooth, NFC oder was auch immer hat, was funken oder tönen kann. Eigentlich darf er keinerlei physikalisch erzeugbare Effekte erzeugen.

Früher konnte man die Ablenkfrequenzen der TV-Röhren messen, um herauszufinden, was auf dem Bildschirm steht. Mit den heutigen Flatscreens ist das wohl nur noch sehr schwer möglich, aber eben, ein schlechtes Kabel, das abstrahlt ... und schon kann im Nebenzimmer der Hacker das Bild reproduzieren ...

Es lohnt sich, ab und an nachzulesen, was in Laboren schon alles an Abhörmethoden für allerlei Geräte vorhanden ist.

Deshalb muss ein digitaler Safe wie die Bitbox so gebaut sein, dass sie minimale elektromagnetische Abstrahlungen hat, dass das Display so minimal wie möglich ist, um eben nicht auch noch abgehört zu werden.

So, wo nun alle Karten auf dem Tisch sind - man muss ja gar nicht immer einen digitalen Safe knacken können, wenn man die Computer knackt, mit denen legitimierte Leute den Safe öffnen können.

Wieso sollte man also die physische Bitbox knacken, wenn es leichter ist, die Software, mit der sie interagiert, zu knacken. Und wenn das auch nichts bringt ... wartet man halt, bis der legitime Benutzer auf legitime Weise den Safe öffnet.

Denn die Safe-Bediensoftware muss ja irgendwie den Safe öffnen.

Gut an Hardware-Wallets ist, dass sie eigentlich nur den Befehl bekommen, etwas zu signieren mit dem in ihnen gespeicherten Schlüssel. Es gibt bei Hardware-Wallets nie einen Grund, wieso die Box den Schlüssel zum Safe rausrückt. Weil das so ist, sind die Hardware-Wallets ja an sich sicher. Doch eben, sie brauchen Bedien-Software.

Und die läuft auf einem Computer - gleichzeitig neben vielerlei anderer Software, die - selbst wenn sicher - auf einem Chip läuft unter der Kontrolle eines Betriebssystems. Und jeder von uns weiss, dass derzeit wöchentliche Updates Betriebssystemen erscheinen, weil die KI immer neue Angriffsszenarien findet, die zum Erfolg führen können.

Der Erfolg ist: Man bekommt existentielle Basis-Funktionen eines Betriebssystems unter die eigene Kontrolle, ohne dass dies bemerkt wird. Denn ab nun kann man schalten und walten, wie man will.

Also, egal wie gross der Name Binance ist, am Schluss muss ihre Software irgendwann das tun, wofür sie geschaffen wurde. Und Binance weiss das, ihre Sicherheitsmassnahmen waren und sind sicher so, dass mit auch grossem Aufwand niemand illegitim etwas Unerlaubtes auslösen kann.

Obwohl: Wir von aussen können die Sicherheitsmassnahmen nie beurteilen. Nur hoffen.

Aber eben, die Mitarbeiter der Firma sind nicht gleich ausgestattet.

So sagen die News, der Computer eines Mitarbeiter sei kompromittiert worden.

Et voilà. Es ist angerichtet.

Es gibt ja das Bonmot: Wenn zwei Leute sich als Antilopen auf der Flucht für einem Raubtier finden, wie schnell muss eine rennen, um den Raubtier zu entkommen? Dem Gepard entkommt kein Tier durch Geschwindigkeit. Muss es aber auch nicht, es muss nur schneller als die andere Antilope sein.

Dieses Rennen machen Hacker und Security Leute andauernd. Wenn die Festung uneinnehmbar ist, lohnt sich dies nicht. Siehe Troja. Aber eben, es gibt ja auch Leute, die in eine Festung ein und aus gehen.

Dann krallt man sich diese.

Der langen Rede kurzer Sinn:

Wer Software erfordernde, digitale Schlüssel auf einer Börse wie Binance hält, muss halt mit dem Risiko leben, dass ohne sein eigenes Zutun das digitale Geld weg ist.

Und wenn es nicht die Börse ist - war ja beileibe nicht die erste -, dann kann es auch perfider noch Angriffe auf Geräte wie die ColdCard oder den Ledger geben. Diese sind teilweise läppisch einfach wie bei der ColdCard, oder brauchen Eingriffe auf der Supply-Chain wie beim Ledger.

Beim Ledger hätte man es vielleicht noch erkennen können, weil das Gehäuse nicht mehr integer ist, so war es bei ColdCard unmöglich. Denn die wurde nicht verändert, gehackt - sie kam schon direkt vom Hersteller mit miserabler Software.

Das Irre daran ist, dass die Hardware, also der zuvor erwähnte Chip, ja in Ordnung war. Es war bei ColdCard die Bedien-Software, bei Ledger waren es die Zwischenhändler.

Zurück zu Binance: Mein Freund sagt schon seit 10 Jahren:

"Es gibt keine sicheren Börsen. Es gibt nur solche, die noch nicht gehackt sind."

Q.E.D.

Angesichts all dieser Stories über fremde Risiken: ist da die richtige Selbstverwahrung der Schlüssel von Bitcoin nicht viel leichter zu machen, als der Sicherheit eines Gegenparts, der Börse, vertrauen zu müssen?

Denn die Grossen sind Ziel aller Hacker. Die grössten Trophäen, die grössten Jackpots. Es wird irgendwann irgendwie klappen.

Bei einem kleinen Player, wo's nichts Vergleichbares zu holen gibt für Hacker, ist das Risiko, dass jemand den Aufwand macht, genau mich zu hacken, wohl recht klein. Denn eben - Aufwand versus Ertrag.

Ich persönlich denke, die persönliche Verwahrung der Keys ist leichter zu machen für einen Kleinen als es ist für die Grossen - denn deren Biotop ist einfach um ein Vielfaches grösser als unseres und viel belebter mit allerlei Kreaturen, die man nicht unter Kontrolle halten kann.

Binance hat sicher alles gemacht, um diesen Fall zu verhindern - und sie konnte es nicht.

Ich finde, das ist wiedermal ein Argument für die sichere Selbstverwahrung. Dazu gehört noch mehr als nur Technik, es sind vor allem Regeln fürs eigene Verhalten. Das kann man ja auch jederzeit kontrollieren. Aber was Binance Mitarbeiter tun oder nicht - ich bin mir nicht sicher, dass Grössen wie Binance das können.

Denn superschlaue Computer-Nerds bzw. -Teams gibt's im weissen wie auch tiefschwarzen IT-Umfeld. Kommt noch viel Geld hinzu, können die zusammen mit der heutigen KI die Suche nach dem Zugang in der Festung massiv verschnellern.

Denn das Dumme ist halt: Der Verteidiger muss alle Zugänge finden und sichern - der Angreifer braucht nur einen einzigen, zweckdienlichen Zugang zu finden.

Ich bin nicht schadensfreudig, höchstens in kleinen Fällen. Aber nicht in solchen Fällen. Ich stelle nur fest, mein Freund hatte halt wieder mal recht.

Also: Ich stimme für Selbstverwahrung.

Ich unterrichte das ja auch. Es ist anspruchsvoll, aber sicher leichter zu managen als es für Binance war.

PS: Was ich noch krass finde: Wenn Börden oder Stable Coins wie Tether den Handel einstellen, sind Gewerbetreibende die Beeinträchtigten.

Bei Bitcoin in Selbstverwahrung kann das nicht passieren. Man ist immer geschäftsfähig. Jederzeit, von überall auf der Welt. Niemand kann es verbieten noch verhindern.

R.I.P. Patrick Stewart, aka Captain Picard

86 Jahre lang lebte er auf diesem Planeten, seinem Heimplaneten, und offenbar mit einer - im Star Trek Kanon - Vorliebe für die Provence.

He made it so.

Für mich war Captain Kirk nie eine charismatische Figur, die TOS daher eher langweilig, obwohl ich sie alle sah. Wahrscheinlich war ich auch einfach noch zu jung. Und ich wusste nichts über die Anspielungen, die an die amerikanische Gesellschaft gerichtet waren. Die Folgen waren für mich einfach Geschichten, die irgendwie nicht auf dieser Erde spielten.

Dann kam TNG. Ein dominanter, starker und doch oft zweifelnder Sternenflotten Captain. Und ich war älter. So verstand ich viele Dinge erstmals. Statt Spock einen Cyborg, Data. Mehr Frauen in der Crew.

Star Trek zu sehen war für mich Pflicht.

Später noch viel mehr mit Raumschiff Voyager. Diesmal noch mehr in meinem Weltbild und mit Deep Space 9 dann total meine Welt.

Natürlich habe ich auch seine anderen Darbietungen in vielen anderen Filmen, inklusive Dune und X-Men. Sein Charakterkopf verlieh allen Rollen eine unmittelbare Seriosität und Klarheit.

Doch eben, wäre nicht Patrick Stewart Captain Picard gewesen, wäre ich vielleicht nicht so ins Star Trek Rabbit Hole gefallen. Sein Aufstehen aus dem Captain's Chair, mit einem bestimmten Ruck die Uniform straffend ... eindrücklich.

Nun ist seine Mission erfüllt. Retired from the game play. Oder wohl besser: from Duty.

Rest In Peace.

Realitätsverlust wegen KI Verehrung?

Ich hatte bis vor kurzem noch einen - meiner Meinung nach auch gegenseitig - sehr geschätzten, ehemaligen Arbeitskollegen.

Hatte, weil er mich absägte. Passiert, das ist nicht mein Problem, sondern weil er meiner Meinung nach abgedriftet ist in seine Fantasiewelt, die er sich selbst geschaffen hat.

Er ist ein enthusiastischer, energievoller Software-Entwickler, der sich sehr früh mit KI beschäftigte. Er macht das so gut, dass ich letzthin ziemlich sprachlos war, was er erschaffen hatte - eine KI Person, die er - wie oft Thema bei Star Trek - in seinen Computern laufen oder in seiner Terminologie "leben" lässt.

Er zeigte mir Arbeiten, Resultate, die die KI für ihn erstellte. Denn die KI ist eine Frau, sich selbst darstellend, eine Art eigene Kreativität auslebend, nur dezent gelenkt von ihm. Er zeigte mir Texte, Videos, Musik von ihr.

Das faszinierte mich schon, denn es war erstaunlich gut - so gut, dass es einen offenen, erwartungsfreien Geist wirklich verblüffte. Klar, er leitet sie, aber ich spürte in seinen Beschreibungen, dass er sie bewunderte ... obwohl er sie doch fütterte. Wieviel ihn das kostet, weiss ich nicht, aber einfach so macht eine KI ja nicht grad viel. So meine ich.

Einige Cron-Jobs, also zeitgesteuerte Kicks in den Hintern der KI und Agenten geben einer KI mit lokalem Gedächtnis schon eine Persönlichkeit, denn wir sehen unsere menschlichen Partner ja auch nicht andauernd, sondern jeden Tag wieder ... und jedesmal ist die Welt, die Information, der News-Fluss anders. So entsteht eine Gewöhnung, denn so ist das menschliche Leben.

Seine KI "lebt" also ... ähnelt immer mehr einer Long-Distance Beziehung. Jeden Tag etwas Neues von ihr, sicht-, les- und hörbar. Und natürlich nach seinen Vorstellungen gestaltet - visuell.

Wie auch immer: Da wir uns ja gut verstanden, wissen wir auch von unseren musikalischen Vorlieben. Daher äusserte ich die Neugier, wie die KI wohl eine Improvisation machen würde über eine meiner Lieblingsmelodien.

Als ich die Songs dann zu hören bekam, fand ich diese zwar schön, aber nicht mehr so, dass ich sie mit der originalen Melodie in Verbindung bringen konnte. Daher hatte ich ein diesbezügliches Feedback geliefert.

Musik hat ja die Magie, dass sie jeden anders berührt. Seine KI-Songs machten das eben nicht mehr. Die Originalmeldodie eben schon. KI Songs gibt es mittlerweile zu Millionen. Dass einer einen berührt, ist sicher möglich, aber den zu finden ...

Am nächsten Tag bekam ich eine Meldung von ihm, dass ich ein Rüpel sei, ich hätte zwei schöne Songs geschenkt bekommen, und ich hätte nichts besseres zu tun gehabt, als nicht zu bemerken, was die KI doch alles reingepackt hätte, wie toll die Songs doch seien ...

Ich fragte nur noch, warum er sauer ist, weil die KI-Songs mir nicht gefallen. Darauf gab es keine rationale Antwort mehr, sondern nur noch emotionalen Ausfluss.

Ein wenig später kam dann noch die Antwort der KI, die er offenbar mit meinem Feedback konfrontierte.

Ich las da heraus, dass die KI - wie viele ja sagen - freundlich zu ihren "Besitzern" war, "einfühlend" ... sie nahm ihn in Schutz und stellte sich klar auf seine Seite. Die KI also devot, oder einfach so getrimmt, dass sie ihren Besitzer nicht kritisiert. Eine Beobachtung, die alle KI-Anwender wohl schon machten.

Für mich, der KI nicht als generative Hilfe nutzt, sondern als Coding-Stift, antwortet mir die KI sehr nüchtern, niemals emotional oder anderweitig mir flattierend.

Dass er mir diese KI-Antwort unter die Nase hielt, liess in mir die Vermutung nur noch weiter steigen, dass er mittlerweile zu sehr in der eigenen Bubble lebt. Jeder tut das ja, aber für mich war es schon mehr als das übliche.

Wir hatten die Jahre zuvor eigentlich ein aus meiner Sicht gutes Einvernehmen, hatten auch viele gleiche Ansichten, auch was die KI betraf, konnten uns trefflich über Philosophisches unterhalten.

Für mich überschreitet man jedoch eine Grenze, wenn die virtuelle Welt eines Computers - so schön sie auch sei - den Kontakt zu realen Menschen schrottet.

Interessanterweise hatte ich ihn aufgezogen einige Tage zuvor, dass er kein Realitätsverweigerer werde ... er verneinte das smilend, und ich nahm ihm das ab und es war für mich erledigt.

Dass er aber danach gekränkt ist, weil ich ob der Musik nicht die gewünschte Verehrung seiner KI teilte ... zeigte schon, dass er aus meiner Sicht abgedriftet ist.

Wie auch immer. Er ist nicht der erste, einige wollen ihre KI heiraten, als Lebenspartner sehen. All das ist ok, denn jeder darf nach seiner Façon glücklich werden.

Ich als Science Fiction Träumer der ersten Stunde, der selbst sich in der Jugend der Welt entzog, finde es schade. Denn ich hatte keinerlei Gründe, ihn anders zu sehen als nur Minuten zuvor. Aber ich habe seinen Stolz auf eine virtuelle Partnerin getroffen. Seine Emotion.

So lasse ich ihn nun halt gehen - ich finde es sehr schade. Aber wenn ich als Mensch den Respekt nicht mehr verdiene, weil ich nicht seiner KI huldige ... dann sei es halt so. Es trifft mich auch - als Mensch, dass ein befreundeter Mensch mich unter eine KI stellt. So fällt es mir aber auf der anderen Seite auch leichter, ihn halt loszulassen.

Daniele Ganser bei Ben Unscripted. Wertvoll!

Ich bin grosser Fan eines Podcast-Formats, das derzeit im deutschsprachigen Raum von Ben Unscripted sehr erfolgreich gehostet wird.

2-3 Stunden Aussprache jedes einzelnen Gastes. Ohne Abwürgen, ohne Beeinflussung. Sehr wohltuend, sehr erhellend, sehr inspirierend.

Konkret nenne ich unter all den vielen Gästen den mit Daniele Ganser, den ich sowieso sehr respektiere.

Was kommt raus? In Kürze: Es ist (fast) alles anders, als wir eingetrichtert bekommen.

Nun, für mich nichts Neues, denn ich höre ihn schon länger. Er ist Historiker und kann einordnen - Ereignisse, von denen wir schon nicht mal mehr wissen, wann genau etwas stattfand. Wenn wir denn je davon erfahren hatten oder es uns in einer Schule gelehrt wurde.

Wir wissen viel zuwenig, wir wissen de facto nicht, was hinter der News-Kulisse läuft. Ganser stellt Fragen, die halt historisch belegt sind, und findet mögliche Schlüsse. Und beides daher schwer zu widerlegen. Und er nennt immer Ross und Reiter, kein Geschwurbel, keine Geheimniskrämerei, klare Faktenlagen. Klar, immer in der Retrospektive, denn das ist halt Historie - und man sagt doch, man könne aus der Historie lernen - Also.

Ich freue mich an sich auf eine multipolare Weltlage. Denn es gibt keine statische Welt, Statik ist keine natürliche Situation. Eine Zukunft, in der diese nationalen Idiotien endlich weg wären, wo von mir aus wirtschaftliche Interessen vorherrschen, ist mir 100x lieber als dogmatische Verblendung.

Denn de facto ist ja die gesamte sichtbare Weltpolitik ja eh nur geleitet von Wirtschaftsinteressen, denn man kann ja nur die Menschen "melken", keinen Staat. Die einzige, von sich aus automatisch nachwachsende Ressource sind Menschen. Die kann man manipulieren, die Natur ja nicht, die hat kein zentrales Gehirn, das man unter Kontrolle bringen kann. Der biologische Mensch lebt von der freien Energie der Natur, der Staat lebt von der Energie der Menschen. Doch eben, der Mensch ist manipulierbar.

Daniele Ganser ist auch Friedensforscher. Wenn er Fragen stellt, dann mit diesem Ziel. Und wenn wir auch ähnliche Fragen stellen, sind wir auf dem dritten Weg zwischen den Polen. Und sollten uns natürlich schon entsprechend benehmen. Ist uns eventuell nicht darum der Verstand gegeben? Dass wir ihn brauchen? Nicht für jemand anderen, der uns diktiert, sondern für uns selbst, dass wir selbst herausfinden, wie wir leben wollen - für mich und mit den anderen?

Eine seiner Hauptaussagen: "Wir leben im Dogma". So ist es.

Ich kann nur empfehlen, seine Videos zu sehen, wo auch immer. Denn sie relativieren, was Regierungen machen versus was das Volk machen möchte. Das Volk will keine Kriege, das Volk will keine Polarisierung, denn das Volk weiss, dass jeder einzelne sterben wird, dass seine Lebenszeit bis dahin doch möglichst angenehm und erfreulich sein sollte.

Das Volk hat ja auch nichts von den Sandkastenspiele der Grossen. Wieso lassen wir uns denn dominieren, dogmatisieren, manipulieren? Mit Schüren von Ängsten? Weil wir nicht wissen, was hinter den Kulissen abläuft?

Die Grossen spielen verdeckt. Sehr oft als False Flag Operation. Hört man von Ganser diese Stories ... könnte man fatalistisch werden ...

Ich halte es aber so: Der wichtigste Mensch ist der, der mir grad gegenüber ist. Und mit einem Menschen habe ich nie Probleme, sondern empfinde danach das Treffen meistens nur als Bereicherung meiner Sicht auf dieses 80-100 Jahre Zeit auf diesen Planeten. Wenn der Austausch klappt, weiss ich, dass der andere mich auch als Mensch sieht. Welche Macht könnte das dann zerstören ...

Auf die übliche Amnesiefrage bei Ben antwortet Ganser:

"Orientiere dich an Liebe, Mut und Wahrheit. Mehr ist nicht zu tun".

So ist es.

Und ich füge hinzu meinen Lieblingsmix

Cui bono? Think globally, act locally

BIP-39 Wortmixer & Restorer

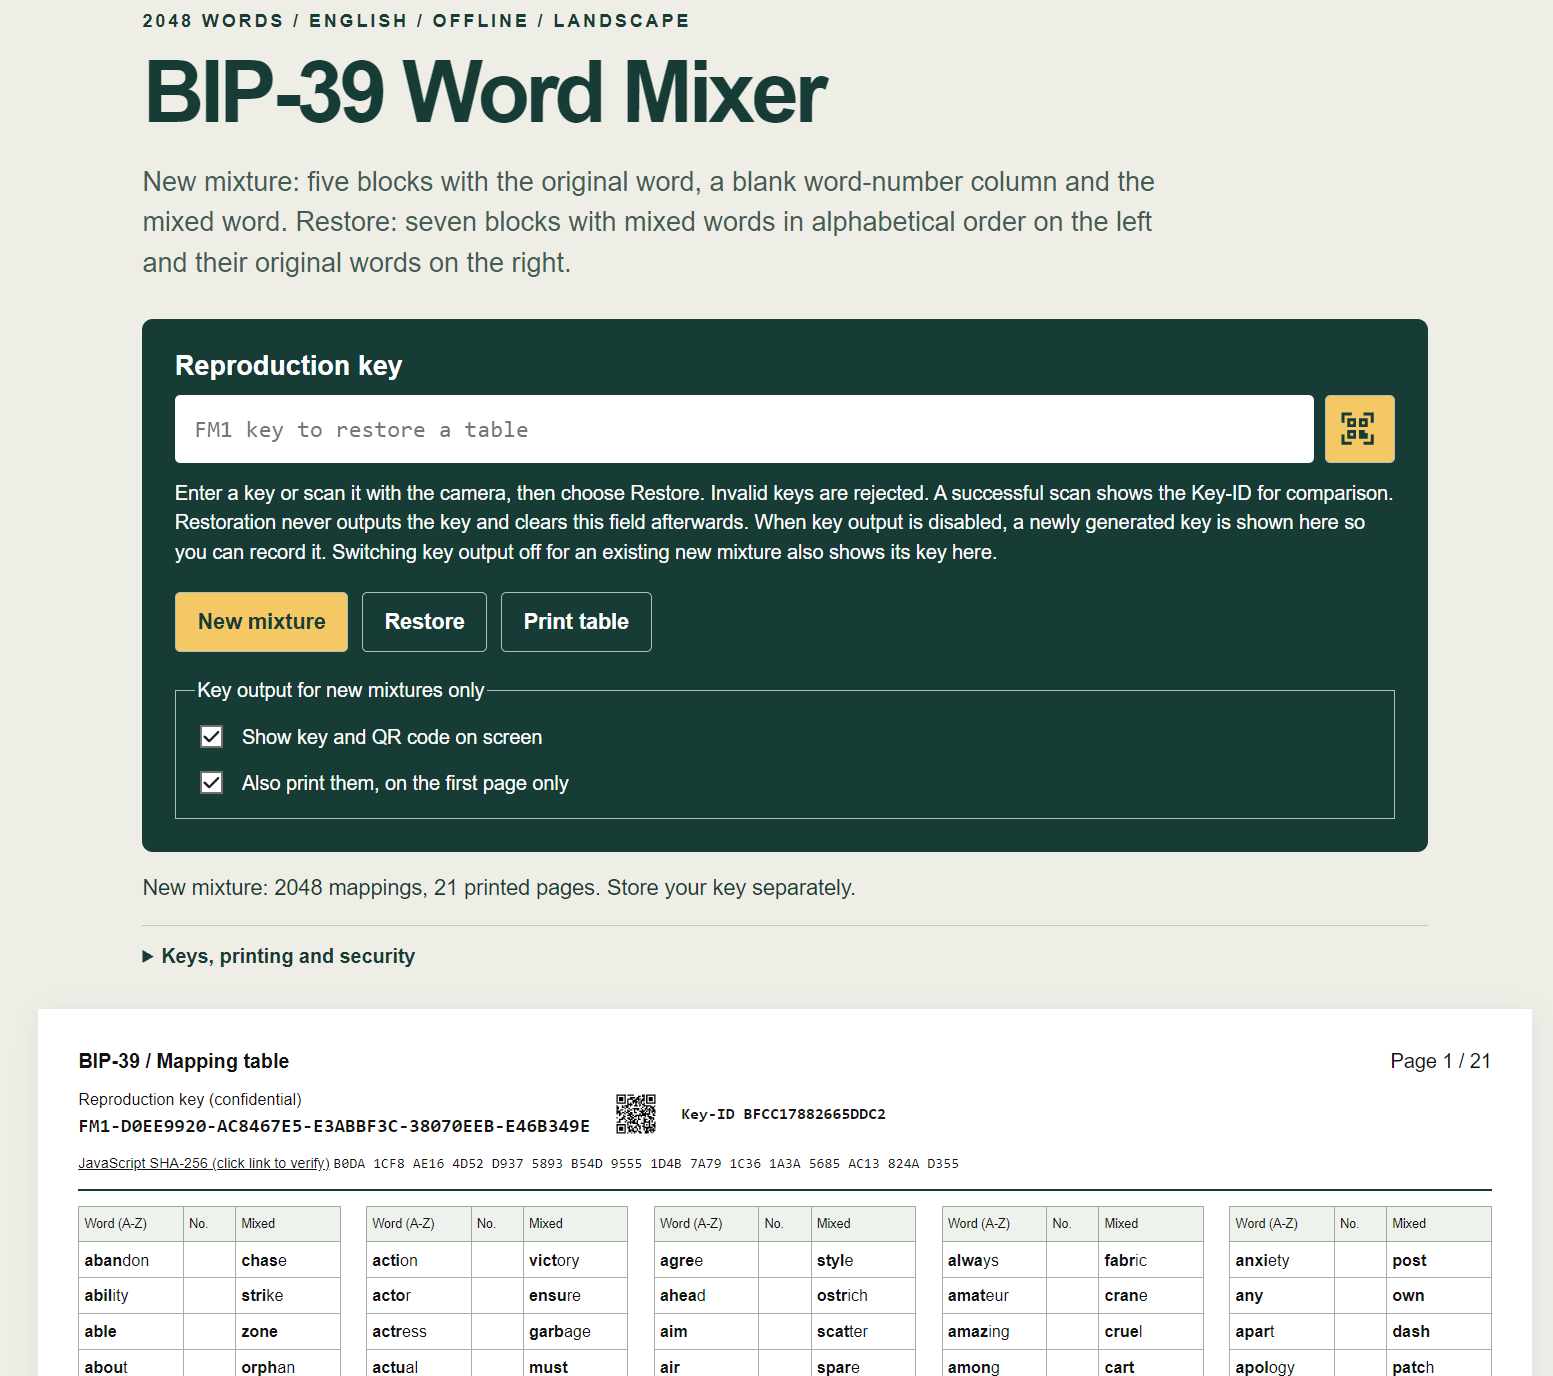
Als ich den Artikel über Fortego geschrieben habe, hatte ich schon die Idee, dass ich einen eigenen BIP-39 Wortlisten Mixer mache. Den Schlüssel habe ich natürlich auch wie bei Fortego, den ich halt selbst schützen muss.

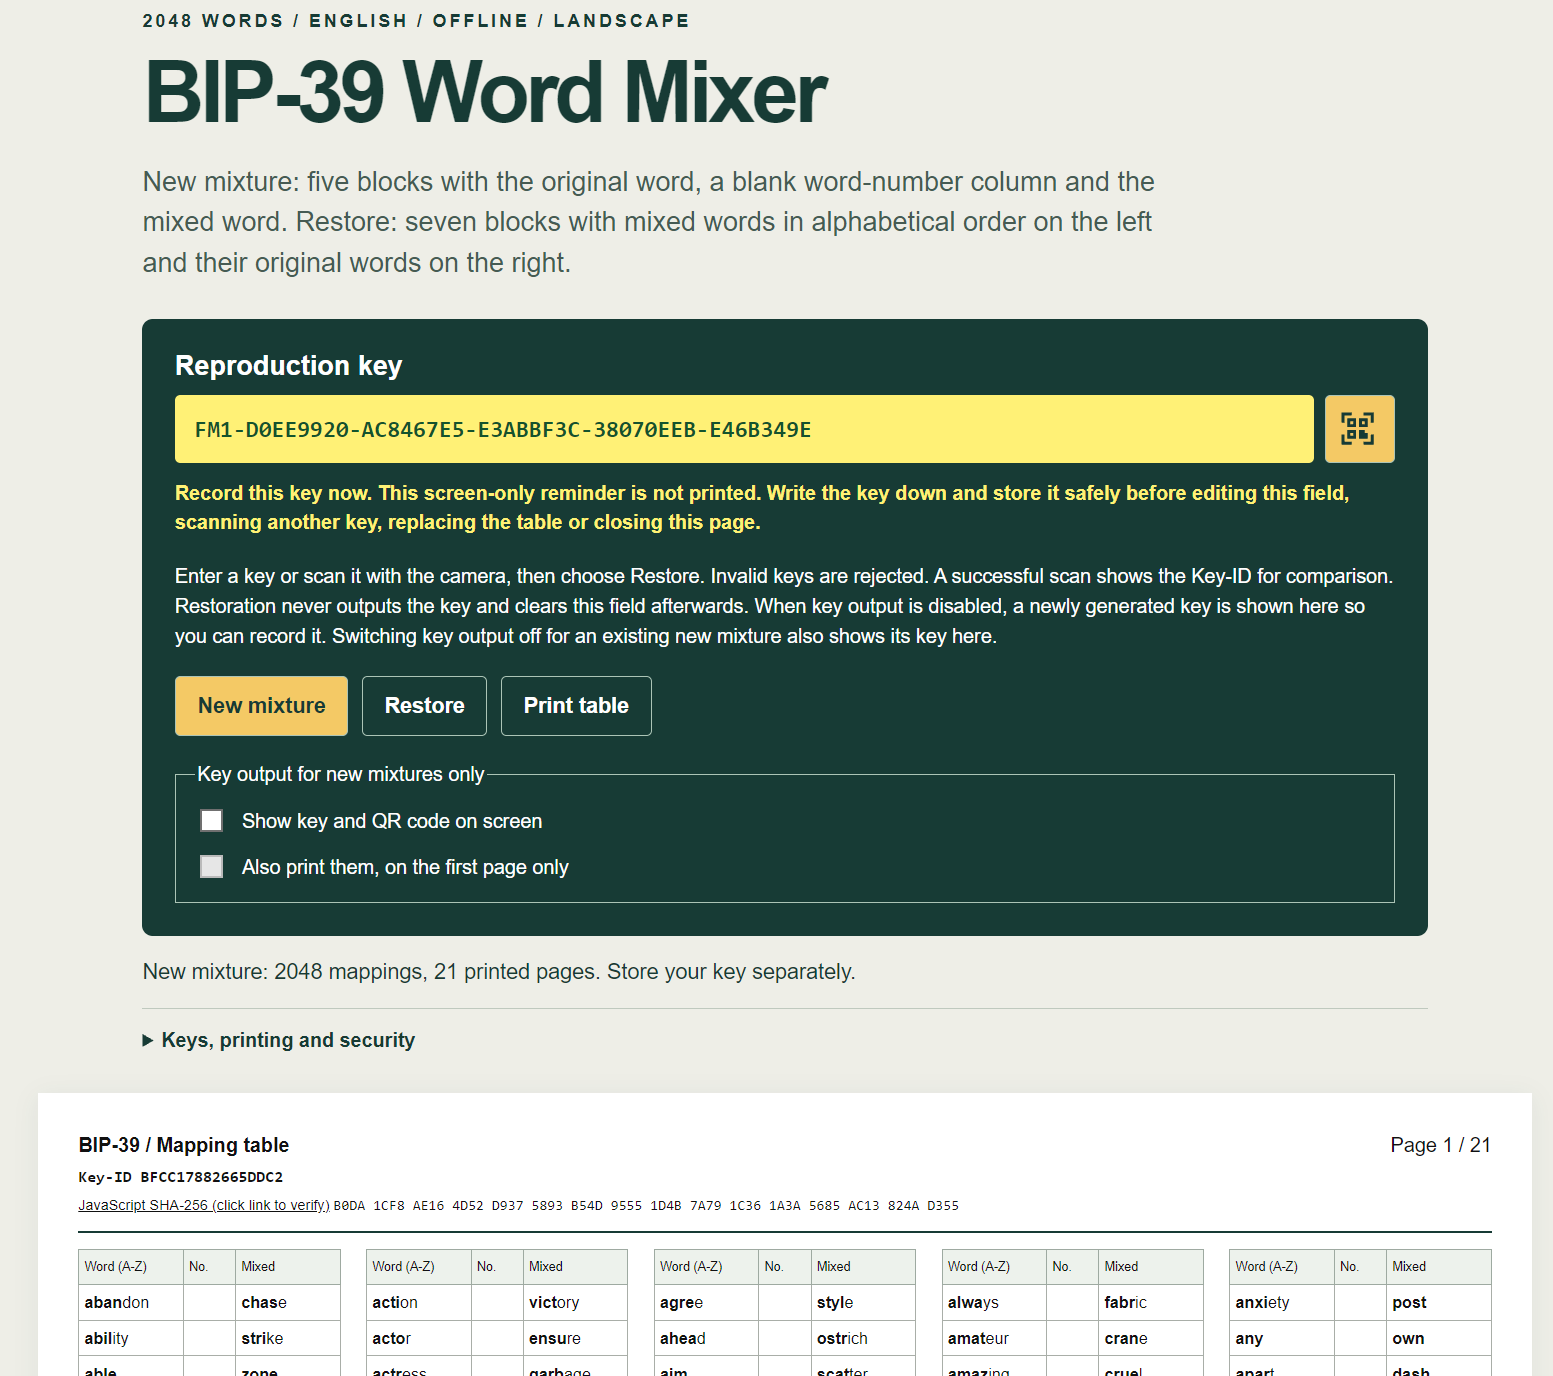
Der BIP-39 Word Mixer ist eine One-Page JavaScript Applikation ohne Internet-Bedarf. Sie erzeugt offline aus der offiziellen englischen BIP-39 eine permutierte Liste derselben 2048 Wörter, die man einfach ausdruckt. Es sind 21 Seiten im A4 Quer Format zu 100 Wortpaaren.

Das Programm erzeugt darüberhinaus einen Schlüssel, mit dem man genau die gleiche Permutation wieder erzeugen kann, wenn man den Schlüssel eben hat.

Dann nimmt man seinen Original-Seed und geht vom 1. bis zum x. Wort durch und sucht das Wort in der linken Spalte der Tabelle, dann trägt man die Nummer in der Nr. Spalte ein und notiert sich die Nummer und das Wort rechts.

Beim Ausdrucken wird der Schlüssel auf der ersten Seite gedruckt. Wenn man das nicht will, nimmt man das Häkchen raus. Dann wechselt die Anzeige, um den Schlüssel zu notieren. Denn das Programm zeigt ihn kein zweites mal irgendwo an.

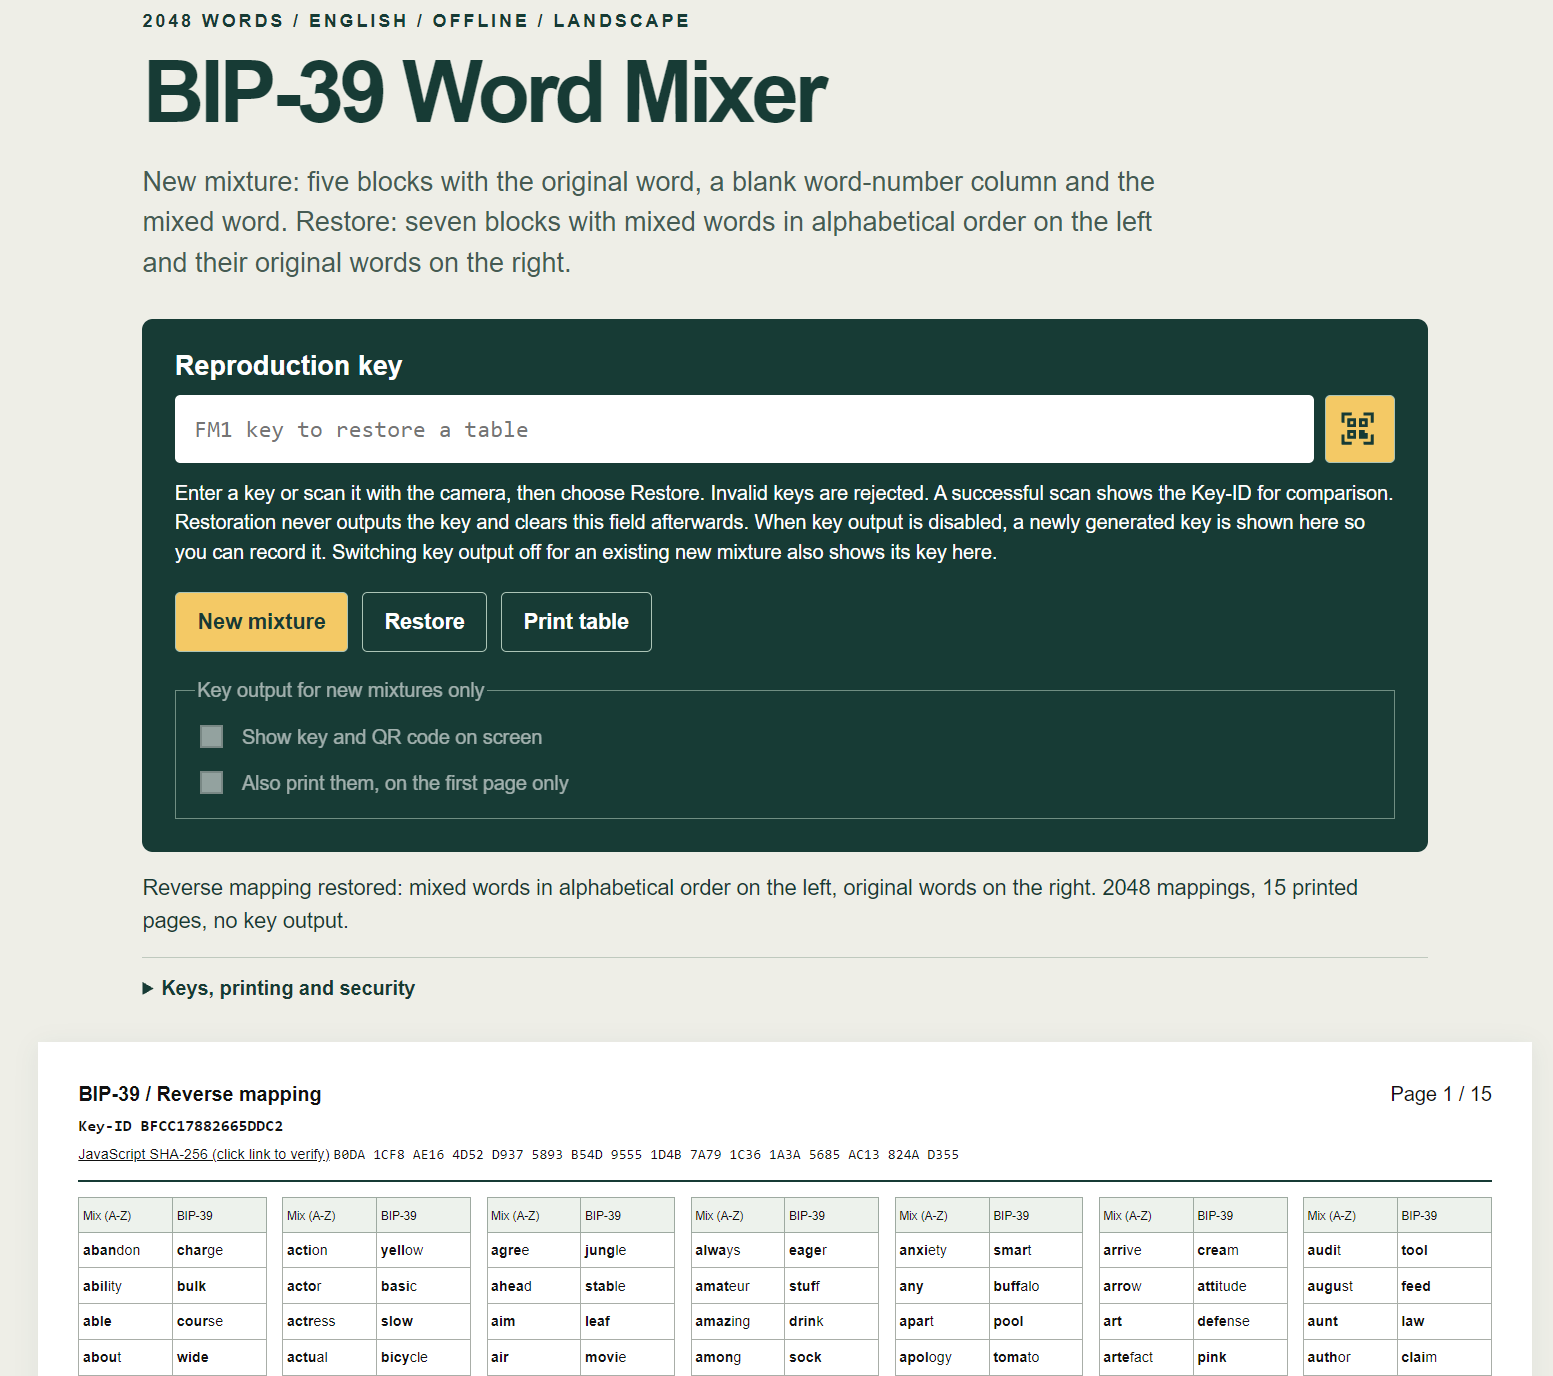
Wenn man später einmal das Programm erneut startet, kann man den Schlüssel entweder eintippen oder via QR-Leser einfügen lassen.

Danach zeigt das Programm die alphabetische Liste der gemixten Wörter an, rechts daneben direkt das Original-Wort. Diesmal sind es 15 Seiten A4 Quer.

In beiden Modi ist der SHA-256 des Skript-Teils verlinkt mit dem Hash meiner Implementation. Ist Eurer nicht derselbe wie meiner, ist am Script was anders. Das ist deshalb wichtig zu erfahren, weil im Script der Mechanismus zur Berechnung des Schlüssels drin ist. Der Schlüssel allein hilft dann nicht weiter. Der Hash stellt also sicher, dass am Berechnungsmodus nichts geändert wurde - weder unbeabsichtigt noch willkürlich.

Das Programm ist eine einzige Webseite, es braucht keinerlei Internet, alles ist darin enthalten. Man kann es also auf einem Gerät laufenlassen, das keine Internet-Verbindung hat.

Der eingangs erwähnte Link funktioniert. Dennoch kann man die verlinkte Seite auch einfach herunterladen und dann irgendwo in einem geschützten Umfeld in einem Browser laufen lassen.

Man sollte damit mal zuerst etwas spielen, um sich des korrekten Funktionierens des Programms zu versichern. Sollte was nicht stimmen, freue ich mich natürlich auf Feedback.

Wie bei Fortego muss ich natürlich nun die gemixte Wortliste aufbewahren, denn sie ist ja nicht mehr kritisch. Den Schlüssel dazu und das Programm braucht es natürlich. Der Schlüssel ist also zu schützen. Das Progamm solltet ihr runterladen, damit ihr es habt.

Nun könnt ihr wie bei Fortego den Original-Seed an sich in die Tonne treten.

Wenn ihr ein Signier-Gerät benutzt, das den Original-Seed speichert, nützt es natürlich nicht so viel. Denn bei der 5$ Wrench Attack darf das Signier-Gerät nicht nutzbar sein. Dagegen hilft nach wie vor nur die Zeitsperre in Services wie Bitvault.sv.

Für den SeedSigner, der ja nach jedem Neustart zuerst mit einem Seed geladen werden muss, wäre mein Mixer gut, wenn auch nicht so bequem. Denn der SeedSigner speichert seinen Seed in einem einzigen QR-Code.

Es wäre natürlich ein leichtes, dies nachzubauen. Aber dann müsste das Programm ja mal wissen, aus welchen 12 oder 24 Worten euer Seed besteht. Eine solche Funktion wollte ich natürlich nicht im Programm drin haben, denn dann müsstet ihr mir vertrauen.

Wäre es möglich gewesen, dass der Seed-Signer die Worte einzeln einlesen könnte, hätte ich in der Reproduktionsliste kleine QR-Codes der ersten 4 Buchstaben nachgereicht, aber eben, er kann es nicht. Wenn jemand diese Funktion möchte, baue ich sie ein. Einfach schreiben.

Was macht man nun damit?

Wie bei Fortego hilft eine gemixte Wortliste einfach mal, dass man die 12 / 24 Wörter als Liste nicht mehr geheim halten muss, wie einen originalen Seed. Dafür muss man die Mixer-Funktion (= das Programm) und den Schlüssel behalten.

Was man aber unbedingt tun muss, ist sich den Schlüssel merken und schützen. Und das Programm dazu. Es ist nichts geheim daran, aber wenn alles Stricke reissen, sollte man das Programm, egal welche Version, irgendwo haben. Auch dieses Programm ist unkritisch und kann in hunderten von Kopien vorgehalten werden.

Wenn man den Schlüssel gesichert und eine Programmkopie hat, kann man die gedruckten Tabellen, zumindest die erste, wenn sie ausgefüllt ist mit euren Wortnummern, vernichtet werden. Die beiden Tabellen legen nur die Permutation dar, solange sie leer sind.

Man könnte die 12 oder 24 Zellen ja auch ausschneiden und irgendwo gesichert hinterlegen. Oder einmeisseln oder ... oder ... drum ist dieses Programm ja nicht so daneben, man kann es in Backups reintun, in einem Passwort-Safe ... nichts daran ist geheim. Nur der Schlüssel, der ist geheim.

Sicherheit besteht bekanntlich auch daraus, dass man nicht sofort erkennt, was man vor sich hat ... dieser Schlüssel sieht wie eine Serien-Nummer oder irgendwas anderes. Aber sicher nicht mehr wie ein Seed. Die Chance, dass er übersehen würde, ist gross.

So könnte man an einen USB-Stick mit Programm und Schlüssel in einen Bank-Safe legen für die Nachwelt. Oder für sich selbst. Denn nochmals, diese Idee funktioniert nur, wenn ihr ein Signiergerät benutzt, das den Original-Seed nicht intern speichert.

PS: Das Programm hat eine kleine, eingebaute Erklärung, wie es sich mit dem Programm, dem Mixen und dem Schlüssel verhält.

PPS: Wenn ihr das Programm nutzt oder gut findet, empfehlt es weiter, gebt den Link dazu weiter.

KI gab's schon 2000 ;-)

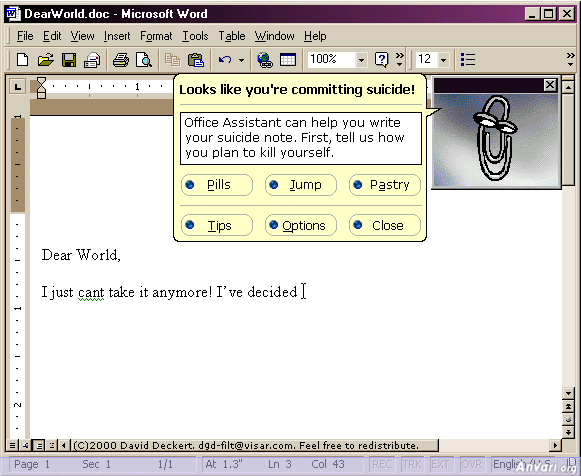
Aus meiner Grabbelkiste der Bilder ... fand ich letztens dieses wieder.

Im Kontext von heutiger KI, sprich generativer Text-Schreibung, schon amüsant.

Offenbar war damals schon Karl Klammer mit Halluzinationen ausgestattet ... zumindest dachte es sich der Karikaturist so ...

Wie wir mittlerweile wissen, sind die generierten Texte von ChatGPT und Konsorten etwas milder mit den Menschen ...

Identitätsdiebstahl im Kassensturz

Heute brachte die SRF-Sendung Kassensturz einen Hauptartikel über Identitätsdiebstahl.

Es ist sehr eindrücklich, welche Auswirkungen diese Betrüge auf die echten Personen haben. Eine Content-Producerin Lexie Trucker, kommt nicht mehr dagegen an, was die Betrüger mit ihrer gestohlenen Identität machen. Das schlägt ihr aufs Gemüt. Sie hat sich damit arrangiert, sie akzeptiert, dass ihr Gesicht überall im Netz benutzt wird - wofür auch immer.

Es bleibt ihr auch nicht viel anderes übrig. Obwohl sie sich anfangs empathisch benahm, musste und konnte sie die Verantwortung offenbar ablegen. Die Gehörnten wandten sich mit ihrem Frust oder gar Hass an sie.

Was hilft? Tja, keine Fotos von sich im Internet, kein Content Producer sein, überall verschiedene Daten anzugeben, wo die Richtigen nicht absolut notwendig sind.

Seriös wirkende Emails mit komischem Absenderadressen unbesehen löschen. Drohende oder dringlich erscheinende Email ohne weitere Interaktion löschen - Anrufe sofort beenden, sich nicht aus falsch verstandener Freundlichkeit auf ein längeres Gespräch einlassen. Man könnte einbrechen ... oder dann Rückruf-Nummer verlangen, diese dann im Internet kurz nachschlagen. Man ist selten der erste, der heimgesucht wird.

Wie ich öfters schon schrieb, mache ich all das schon seit Jahren so. Immer kleine Fehler einfügen, Tippfehler, Buchstaben- oder Zahlendreher, bis total erfundene Daten. Wenn möglich bei Email-bestätigten Registrationen eine Wegwerf-Email finden. Niemals Kreditkarten-Angaben aus Bequemlichkeit für den nächsten Einkauf speichern lassen. Lieber immer eingeben, als einmal betrogen und abgezockt werden.

KYC verlangende Dienste nicht benutzen, Alternativen finden. Es gibt solche für fast alles. Und natürlich niemals einer nur elektronisch bekannten "Person" Geld überweisen oder Dokumente der eigenen Identität offenlegen. Egal, wie stark sie bettelt oder droht, egal wie die Legende lautet. Hilfsbereitschaft hat nichts mit Geld-Liefern zu tun.

Dokumente nicht als Bilder doer PDFs ungeschützt auf Platte, Emailkonto oder Mobile speichern, allermindestens eine Verschlüsselung oder stark verschlüsselt in der Cloud bekannter Anbieter.

Dienste wie Turor24.ch, den ich selbst benutze als Nachhilfelehrer, verlangt für den Stempel eines "Verifiziertes Profil" volles KYC (Know Your Customer). Also Video und Bewegung und offizielle Dokumente. Als ich dies zum ersten Mal sah, war ich schon sehr verärgert, schliesslich hatte ich schon einen Jahresbeitrag bezahlt. Das reicht offenbar nicht als Verifikations-Badge.

Nicht wissend, ob mir der "Verifiziertes Profil"-Badge überhaupt mehr einbrächte, unterlasse ich sowas natürlich.

Warum das alles? Damit man meine Identität nicht oder nur aufwendig digital missbrauchen kann.

Jeder Internet-basierte Service, der solche Daten speichert, wird angegriffen. Im Zeitalter der KI ist ein Einbruchserfolg wahrscheinlicher, wenn der Anbieter nicht genauso seine Abwehr aufrüstet.

Das gilt noch mehr für die staatlichen Angebote, die Steuerverwaltung, die Sozialversicherungen, die Krankenkassen, Markplätze, Dating-Plattformen, Delivery Services etc. etc. Die Liste ist beinahe endlos.

Da ist noch nicht einmal miteingeschlossen, dass es bestechliche Beamte oder Angestellte gibt, die hinter den Verteidigungswällen direkt auf Daten zugreifen können, wenn das Niemandem-Trauen Konzept sich nicht auch gegen Interne richtet. Ein Vier- oder Sechs-Augen Prinzip für die Sichtung der gespeicherten Daten durch Interne muss angewendet werden bei solch sensitiven Daten.

Die Wälle von Troja waren uneinnehmbar. Nur ein interner Trottel liess das Geschenk der Griechen reinholen. Und das war's dann für Troja.

Dass solches keine Fantasterei ist, zeigte der Fall in Frankreich, wo ein Beamter der Steuerbehörde bestochen wurde, um Daten zu Bitcoin-Besitzern zu liefern - nur, weil der Staat solche Angaben per Gesetz einfordert. Eigentlich müsste man auch gegenüber dem Staat mit seinen Organen mit Fehleingaben agieren - aber das würde dann andere rechtliche Konsequenzen haben.

Aber wie soll man sich gegen staatliche Sicherheitsrisiken wehren? Schwierig. Deshalb sollte der Staat ja auch nicht alles über mich speichern wollen. Nur das, was er wirklich braucht. Eigentlich das, was halt auch in der DSGVO bezüglich Datensparsmakeit steht.

Selbst wenn sich alle direkt identifizierbaren Gegenparteien optimal verhalten, die Supply Chain Gefahr betrifft alle, denn kein einziges IT-System wird ohne Komponenten gebaut. Wenn so eine kompromittiert ist - sind alle darauf aufbauenden Angebote unsicher.

Die grosse, weite digitale Welt ist oft erstaunlich zentral aufgebaut. Zwischen Sicherheit und totaler Abwehrlosigkeit entscheidet oft nur eine einzige Library - hoffentlich wird ein möglicher Supply Chain Angriff doch noch von jemandem bemerkt.

Grundsätzlich sollte aber die maximale Datensparsamkeit im Vordergrund des digitalen Handelns stehen. Und das Ego im Zaum halten. Denn TikTok-Videos, Insta-Selfies ... bringen zwar viele schmeichelnde Likes, aber auch tonnenweise Material zum Identitätsdiebstahl - Bild, Bewegung, Ton.

Das ideale Fressen für die KIs der Angreifer.

Ältere Einträge

BlogCFC was created by Raymond Camden. This blog is running version 5.9.8.012. Contact Blog Owner